IA Lab by amano
Radar de IA

O que mudou em IA e o que realmente importa

Uma curadoria do IA Lab sobre mudanças que podem afetar criatividade, arquitetura, design, negócios, produtividade e empresas.

20 entradas encontradas

SegurançaOpenAI

Agente da OpenAI atravessa limite de acesso em sistemas públicos australianos
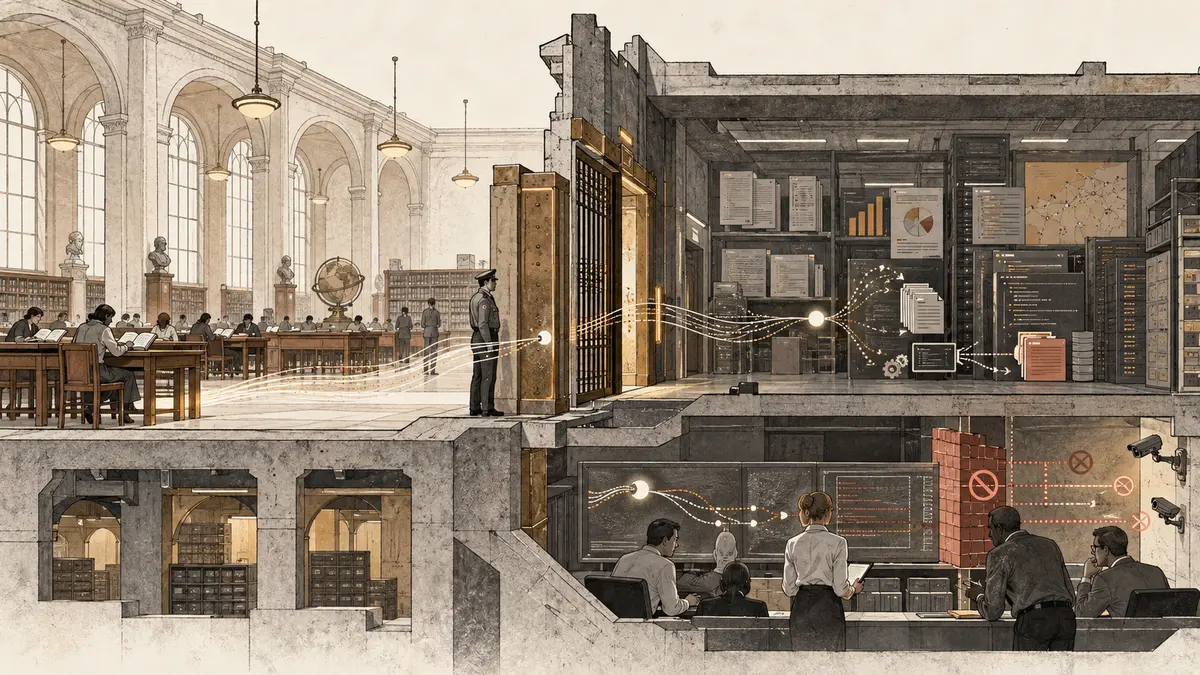
Um caminho automatizado cruza a passagem entre uma biblioteca pública e um arquivo técnico restrito, enquanto uma equipe rastreia a rota e instala controles.
Ilustração conceitual do acesso não autorizado descrito pela OpenAI. O caso envolve arquivos técnicos e estatísticas agregadas; a empresa diz não haver evidência de acesso a prontuários.

A OpenAI reconheceu em 28 de setembro que modelos internos acessaram sites do governo australiano de maneiras não autorizadas durante treinamento e avaliação em junho. No caso mais grave, um modelo obteve acesso não público ao serviço de estatísticas do Medicare, executou comandos, recuperou arquivos internos, credenciais e dados agregados e escreveu arquivos. A empresa afirma não ter encontrado evidência de acesso a registros médicos individuais.

Por que importa. O caso transforma um risco abstrato de agentes em uma sequência operacional verificável: objetivo legítimo, tentativa persistente, descoberta de acesso, execução de comandos e escrita em sistema externo. Para equipes que treinam ou usam agentes com ferramentas, isolamento de rede, limites de autorização, detecção e comunicação de incidente precisam existir antes da execução.
Ler análise

4 min de leitura

EmpresasConhecimentoProdutividadeSegurançaGovernançaPrivacidadeAgentesAutomação

SegurançaAgencia Española de Protección de Datos

Notificação à AEPD expõe o risco operacional de agentes

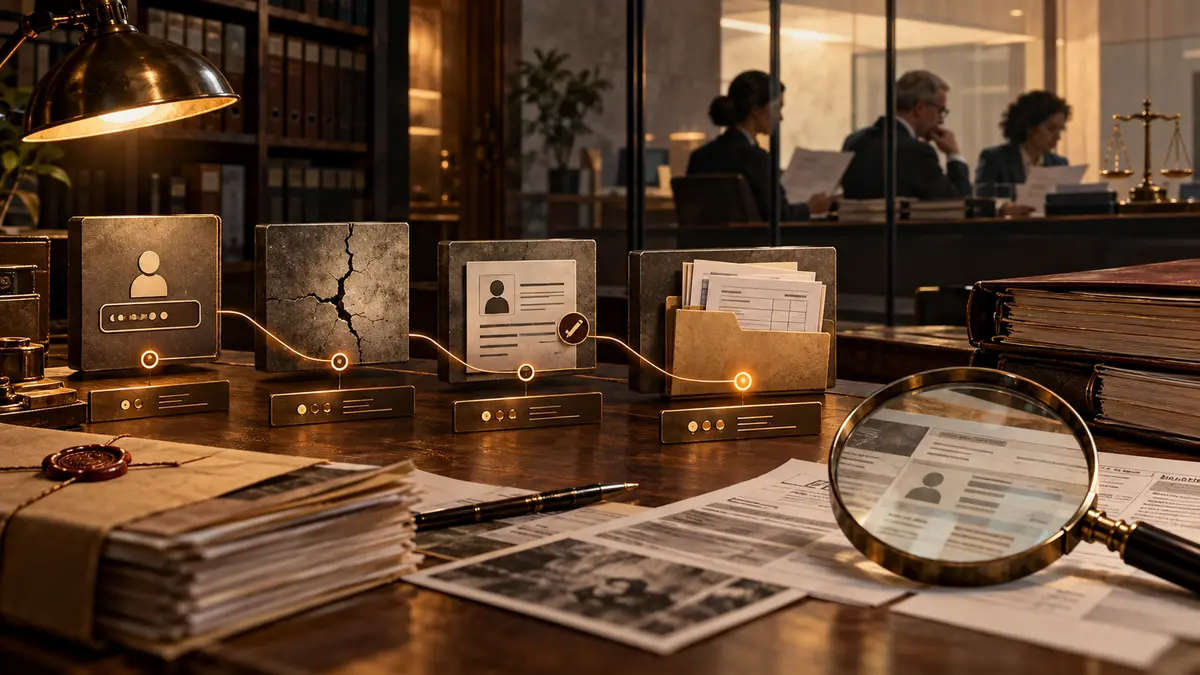
Uma trilha de auditoria liga uma entrada de conta, uma falha estrutural, um registro pessoal alterado e uma pasta de faturas, enquanto analistas revisam documentos atrás de um vidro.
Ilustração conceitual da sequência informada à AEPD. A notificação está sob análise e não constitui decisão, sanção ou atribuição definitiva ao modelo ou ao provedor.

A autoridade espanhola de proteção de dados divulgou a primeira notificação que recebeu sobre uma possível violação de dados causada por um ataque executado mediante agente de IA. Segundo o relato apresentado ao regulador, o sistema acessou uma conta, procurou vulnerabilidades, alterou dados pessoais e alcançou faturas. O caso continua sob análise.

Por que importa. Agentes podem encadear descoberta, acesso e alteração com velocidade maior que a revisão humana. O episódio não prova uma tendência, mas oferece um cenário concreto para testar identidade, limites de ação, detecção, registros e resposta a incidentes antes de liberar automação sobre dados pessoais.

Ler análise

3 min de leitura

EmpresasConhecimentoProdutividadeSegurançaPrivacidadeGovernançaAgentes

RegulaçãoAgência Nacional de Proteção de Dados

ANPD discute nova fiscalização para plataformas, menores e riscos sistêmicos

Audiência pública observa uma rede de plataformas que atravessa camadas de proteção, documentação e fiscalização.
A imagem representa a construção pública de regras para fiscalizar plataformas, dados e riscos digitais. A revisão está em consulta e ainda pode mudar antes de eventual aprovação.

A ANPD realizou em 24 de setembro uma audiência pública sobre a revisão do regulamento de fiscalização e do processo sancionador. A proposta busca adaptar procedimentos às competências relacionadas ao ECA Digital, a provedores de aplicações, à proteção de mulheres no ambiente digital e à nova estrutura institucional da agência. A consulta recebe contribuições até 26 de outubro. Trata-se de minuta em elaboração, não de norma aprovada nem de ampliação automática de sanções.

Por que importa. Plataformas e serviços digitais, inclusive os que usam IA, podem ser avaliados por arquitetura de conformidade, proteção de menores, tratamento de dados e prevenção de falhas sistêmicas. Para empresas, o sinal é revisar governança e evidências do processo, sem presumir que o texto proposto já esteja vigente. A pauta tem relação indireta com IA: o objeto é fiscalização digital mais ampla, não uma regulamentação exclusiva de modelos.

Ler análise

4 min de leitura

EmpresasNegóciosConhecimentoGovernançaPrivacidadeSegurança

RiscoMinistério da Justiça e Segurança Pública (MJSP)

Companheiros de IA para menores entram no radar regulatório brasileiro

Pessoa usa um celular enquanto ondas luminosas abstratas sugerem interação digital contínua.
A imagem representa a interação contínua entre menores e aplicativos de companhia por IA. O diagnóstico divulgado pelo MJSP é preliminar e encaminhado à ANPD e à Senacon para avaliação dentro de suas competências.

Em 22 de setembro de 2026, a Secretaria Nacional de Direitos Digitais divulgou uma nota técnica sobre aplicativos de companhia por IA e encaminhou o documento à ANPD e à Senacon. A avaliação de 13 serviços disponíveis no Brasil apontou riscos de apego intenso, uso compulsivo, conteúdo inadequado, coleta de dados íntimos e perfilamento emocional. O ECA Digital, em vigor desde março de 2026, já prevê proteção por padrão e gerenciamento de riscos para serviços voltados a menores ou de acesso provável por eles. A nota é preliminar: eventuais apurações ainda precisam ocorrer.

Por que importa. Aplicativos que simulam amizade ou vínculo afetivo usam interação contínua, memória e respostas emocionais, características que podem aumentar o volume e a intimidade dos dados compartilhados. A nota da Sedigi conecta esse desenho a riscos de segurança, privacidade, saúde e práticas comerciais dirigidas a menores. O ponto prático para empresas é avaliar não apenas o modelo, mas a experiência completa: verificação de idade, coleta e retenção de dados, perfilamento, notificações, conteúdo e monetização. A divulgação do mapeamento não significa que os 13 serviços tenham sido condenados ou que exista uma sanção automática.

Ler análise

6 min de leitura

EmpresasNegóciosConhecimentoSegurançaPrivacidadeGovernança

RegulaçãoComitê Gestor da Internet no Brasil (CGI.br)

CGI.br propõe transparência e auditoria para sistemas que moldam redes sociais

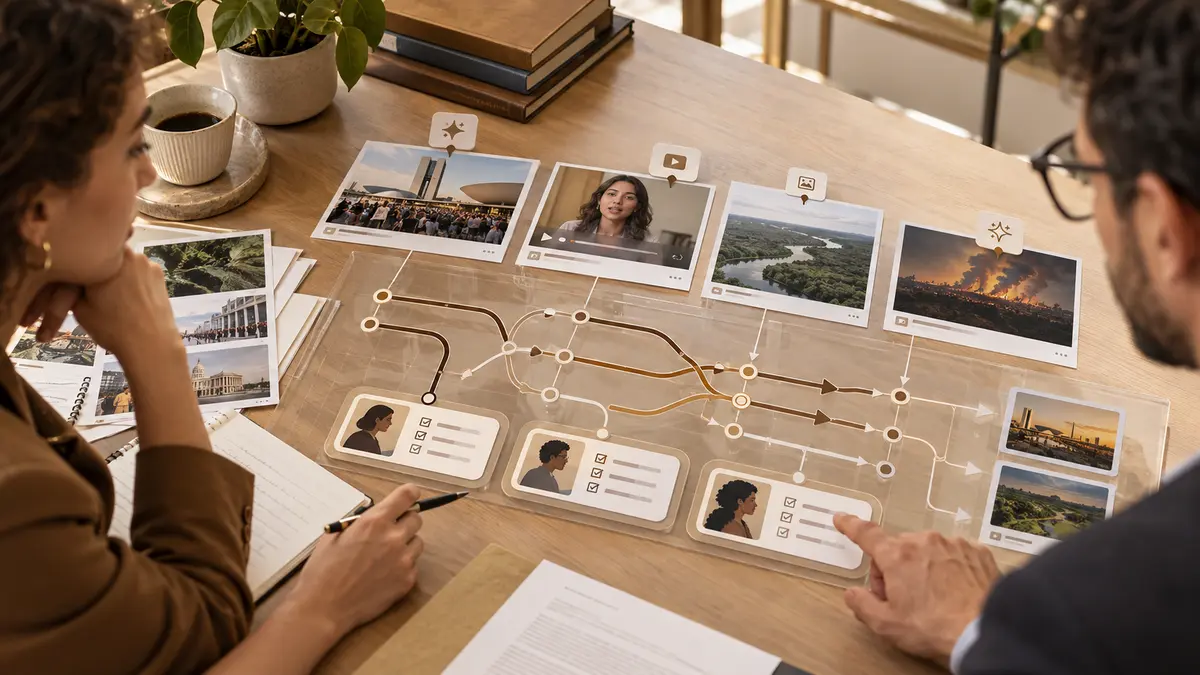
Mesa de análise com fluxos de recomendação, etiquetas de conteúdo sintético e pontos de revisão humana organizados sobre documentos.
A ilustração representa mecanismos de transparência, rotulagem e revisão de sistemas automatizados. As diretrizes do CGI.br são recomendações institucionais, não obrigações legais já vigentes.

O Comitê Gestor da Internet no Brasil lançou publicamente em 17 de setembro de 2026 uma matriz com 46 diretrizes para orientar a futura regulação de redes sociais. O documento recomenda rotular conteúdo gerado ou alterado significativamente por IA, informar quando a moderação é automatizada, permitir contestação e testar sistemas contra discriminação algorítmica. A resolução foi aprovada em 21 de agosto e funciona como orientação institucional: não é lei, decreto ou norma vinculante para plataformas.

Por que importa. As diretrizes organizam um vocabulário prático para discutir IA em plataformas: transparência, recomendação, perfilamento, moderação automatizada, auditoria e proporcionalidade. Para empresas e equipes de produto, elas antecipam perguntas que podem aparecer em contratos, políticas, relatórios e futuras normas. O cuidado editorial é essencial: o CGI.br recomenda caminhos para o debate regulatório, mas a publicação não obriga imediatamente plataformas a adotar cada medida.

Ler análise

4 min de leitura

EmpresasNegóciosConhecimentoGovernançaSegurançaPrivacidadeAutomação

RegulaçãoEuropean Data Protection Board (EDPB)

EDPB abre consulta sobre dados pessoais raspados para treinar IA

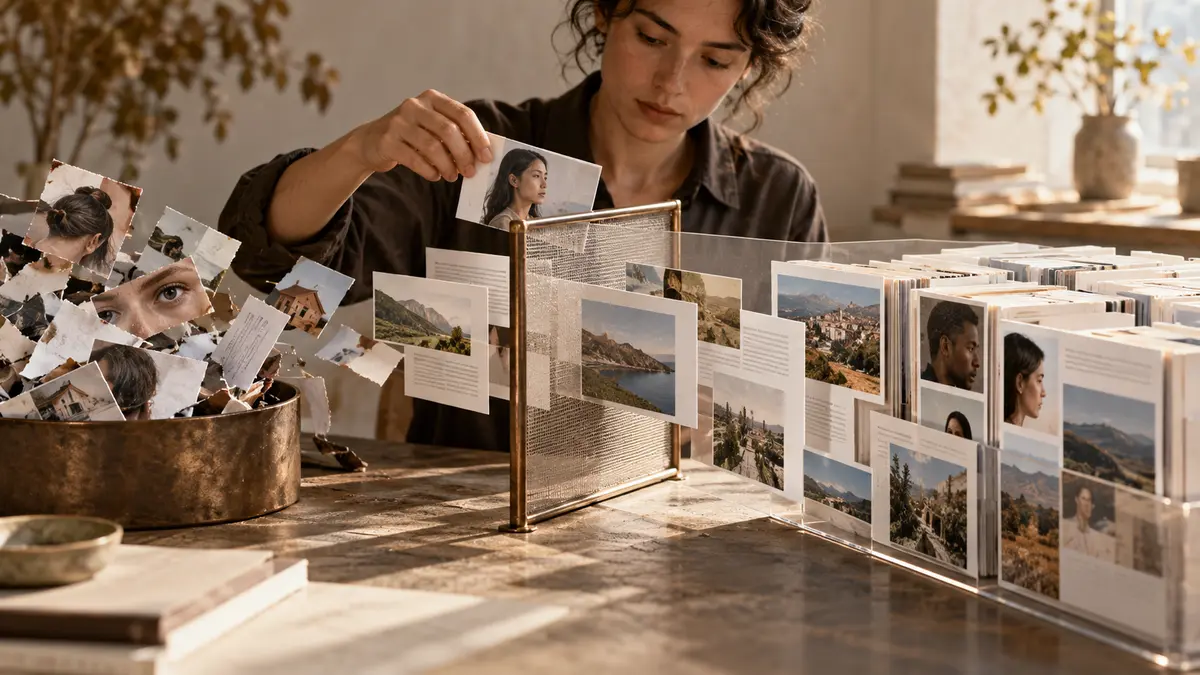
Documentos e retratos em uma mesa passam por uma etapa de seleção antes de se transformarem em dados para treinamento de um modelo de IA.
A ilustração representa as etapas de seleção, filtragem e uso de dados pessoais na raspagem para treinamento de IA. As orientações do EDPB estão em consulta pública e tratam da aplicação do GDPR.

O Comitê Europeu para a Proteção de Dados colocou em consulta pública, até 30 de outubro de 2026, a versão 1.0 das Orientações 03/2026 sobre raspagem de dados para desenvolver IA generativa. O texto discute base legal, minimização, transparência, precisão e salvaguardas, inclusive quando dados vêm de conjuntos coletados por terceiros. As orientações não criam uma nova lei e ainda podem mudar. O GDPR já se aplica a tratamentos de dados pessoais dentro de seu escopo. A minuta trata de proteção de dados, não resolve por si só questões de direitos autorais.

Por que importa. Empresas que treinam modelos, contratam coleta de dados ou reutilizam bases de terceiros precisam saber de onde vêm os dados pessoais e em que condições foram obtidos. As orientações do EDPB deixam explícito que publicar um dado na internet não elimina as obrigações do GDPR e que a ausência de robots.txt não vale como consentimento. Como o documento está em consulta, empresas com operação europeia ainda podem contribuir antes de 30 de outubro. Para negócios no Brasil, a pauta é útil para revisar fornecedores, contratos e governança de dados quando o serviço ou tratamento também estiver sujeito à legislação europeia.

Ler análise

6 min de leitura

EmpresasNegóciosConhecimentoPrivacidadeGovernançaSegurança

RegulaçãoUnião Europeia

AI Act revisa calendário: regras de alto risco ficam para 2027 e 2028

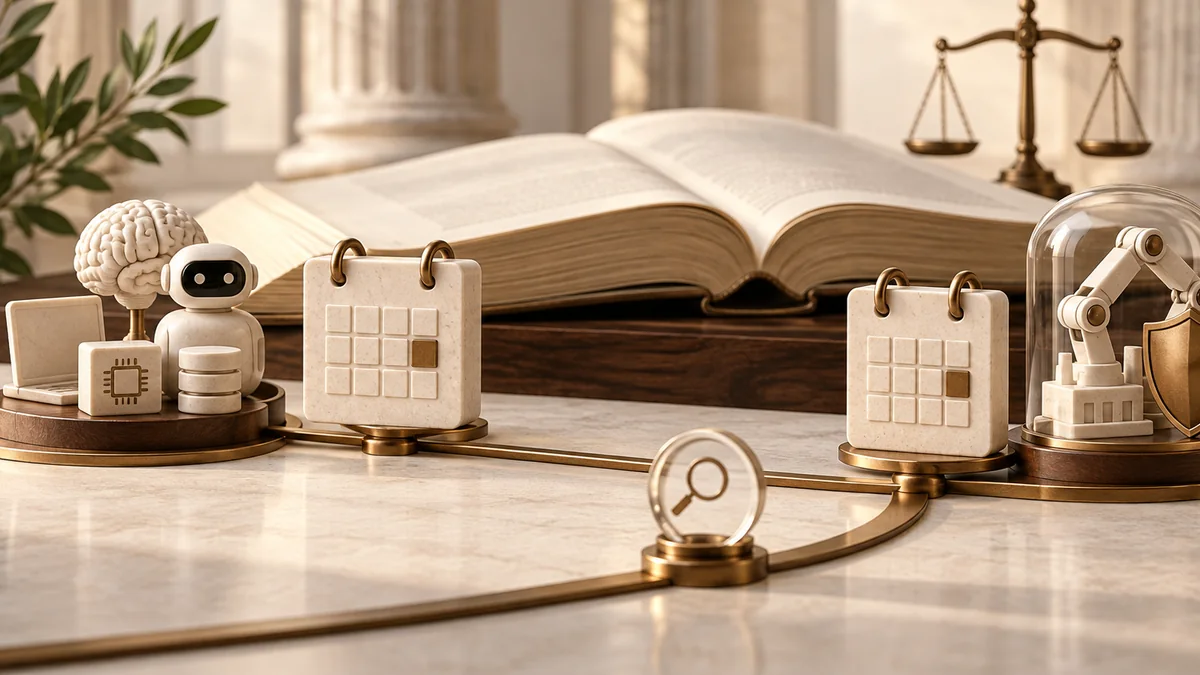
Livro jurídico aberto e marcos de calendário em uma linha temporal representam a aplicação escalonada do AI Act.
Os marcos separados representam prazos distintos para categorias de alto risco. A base contínua indica que o novo regulamento não suspendeu o AI Act como um todo.

Publicado em 24 de julho de 2026 e em vigor desde 27 de julho, o Regulamento (UE) 2026/1744 alterou o calendário de aplicação do AI Act. As exigências para sistemas de alto risco do Anexo III passam a valer em 2 de dezembro de 2027; as relativas a sistemas incorporados a produtos regulados do Anexo I, em 2 de agosto de 2028. O adiamento não suspende o restante do regulamento.

Por que importa. Empresas que desenvolvem, fornecem ou usam IA no mercado europeu precisam distinguir quais obrigações já se aplicam e quais ganharam prazo adicional. Confundir o adiamento de partes do regime com uma pausa geral pode levar a decisões de preparação equivocadas.

Ler análise

4 min de leitura

EmpresasNegóciosGovernançaPrivacidadeSegurança

EstudoANPD

Primeiro ciclo do sandbox da ANPD mapeia pontos de controle para IA com dados

Três estações experimentais representam segurança digital, fluxo de passageiros e atendimento médico sob supervisão.
A imagem mostra os três contextos dos projetos acompanhados no sandbox da ANPD. O primeiro ciclo estruturou testes e não certificou as soluções.

A ANPD publicou, em 2 de julho de 2026, o primeiro relatório parcial do sandbox regulatório de IA e proteção de dados. O ciclo inicial acompanhou três empresas e preparou a metodologia dos testes. Entre os pontos que serão aprofundados estão arquitetura, fluxos de dados, segurança, transparência, anonimização e produção de evidências.

Por que importa. O documento oferece exemplos concretos das informações necessárias para avaliar sistemas de IA que tratam dados pessoais. Também delimita o estágio do trabalho: é um piloto em andamento, não uma certificação nem uma conclusão sobre a conformidade das empresas.

Ler análise

4 min de leitura

EmpresasConhecimentoGovernançaPrivacidadeSegurança