Regulação · Governo do Reino Unido
Reino Unido prepara resposta a incidentes de IA, mas notificação ainda não virou obrigação
O governo quer proteger serviços essenciais, registrar quase-incidentes e testar modelos avançados; detalhes legais continuam em elaboração.
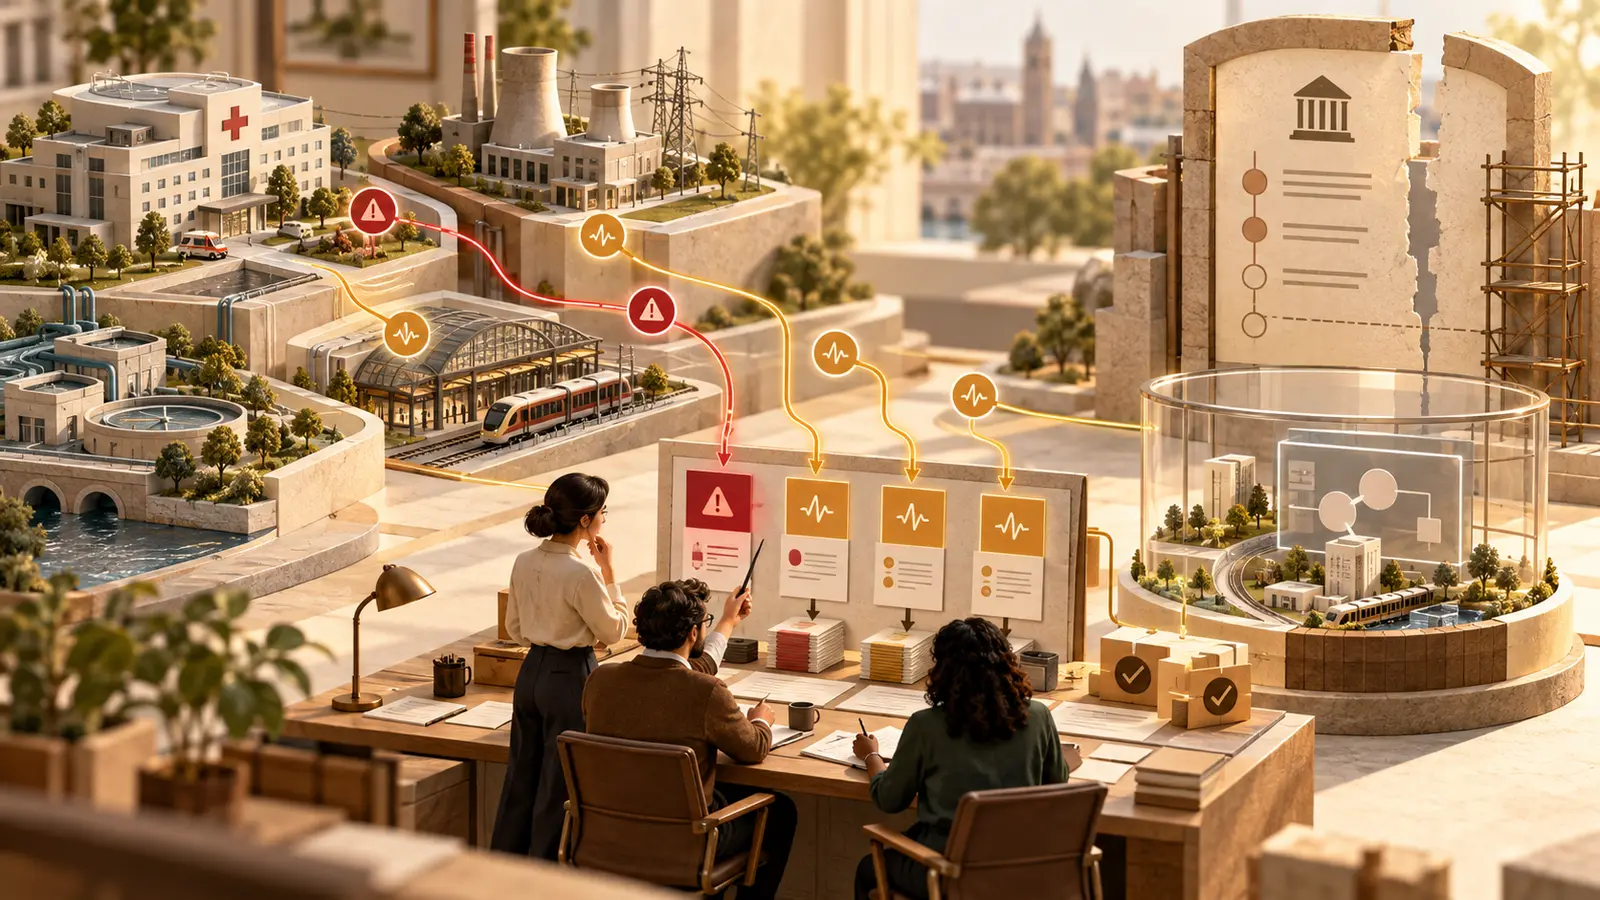
O governo britânico anunciou uma agenda para responder a incidentes com sistemas autônomos de IA, ampliar avaliações de modelos e estudar como identificar e reportar quase-incidentes. Também pretende examinar reforços no Cyber Security and Resilience Bill e no regime mais amplo para proteger hospitais, energia e outros serviços essenciais. O anúncio é uma proposta de política em desenvolvimento: não cria, por enquanto, dever de notificação, norma técnica final ou nova obrigação vigente.
- Acontecimento
- Publicação
- Última revisão
- Leitura
- 3 min
O que aconteceu
Em 12 de outubro, o governo britânico anunciou uma agenda de defesa contra riscos de sistemas avançados de IA. O pacote reúne uso de IA em cibersegurança, avaliações prévias de modelos, preparação para incidentes e estudo de mecanismos para identificar e reportar quase-incidentes.
A classificação correta é proposta de política em desenvolvimento. O governo disse que examinará mudanças no Cyber Security and Resilience Bill e no regime mais amplo, mas ainda trabalhará detalhes com parlamentares, especialistas e operadores. Não há nova obrigação de notificação vigente.
O que mudou
O National Cyber Security Centre e o AI Security Institute passam a construir capacidade de resposta para cenários envolvendo sistemas autônomos. O AISI também apresentou uma agenda técnica que inclui detecção, resposta e comunicação de incidentes com agentes de IA.
O governo confirmou avaliações da geração mais recente de modelos antes da liberação e pretende usar aprendizados de incidentes e quase-incidentes para reduzir danos futuros. A agenda cita serviços essenciais, como hospitais e utilities, inclusive riscos de perda de controle humano.
Por que importa
Incidentes de agentes podem atravessar software, identidade, fornecedores e infraestrutura antes de aparecerem como falha visível. Tratar quase-incidentes como fonte de aprendizado ajuda a corrigir controles sem esperar dano a um serviço essencial.
A distinção jurídica importa. Uma organização pode adotar preparação operacional agora, mas não deve comunicar a proposta como lei aprovada, norma publicada ou dever já exigível. Escopo, destinatários, limiares e canal de reporte continuam indefinidos.
Para quem importa
Operadores de infraestrutura, hospitais, energia, água, transporte, governo e fornecedores de sistemas autônomos. Também interessa a escritórios e consultorias que conectam agentes a dados, identidades, pagamentos, código ou ambientes de clientes.
A iniciativa é britânica e não altera diretamente a legislação brasileira. Empresas que atendem o Reino Unido ou usam provedores globais devem acompanhar o escopo futuro e separar exigência contratual, compromisso voluntário e dever legal.
Impacto prático
O governo afirma que dois pilotos com IA ajudaram a identificar e corrigir mais de mil vulnerabilidades potenciais em sistemas públicos e reduziram de cinquenta para oito dias o tempo de correção em um serviço central. Os números são governamentais e não vêm acompanhados de auditoria independente detalhada.
A cobertura jornalística independente confirma o anúncio e a pressão por mais segurança, mas não valida eficácia dos pilotos. O impacto imediato é de direção política e preparação institucional, não de sanção ou conformidade obrigatória.
O que testar
Escolha um agente com acesso a um sistema real e simule três situações: ação fora de escopo bloqueada, comportamento inesperado sem dano e incidente com impacto controlado. Registre detecção, autoridade para interromper, comunicação, preservação de evidência e recuperação.
Defina internamente o que conta como quase-incidente e quais fatos precisam ser registrados sem expor dados pessoais ou segredos. Teste se fornecedor, cliente, segurança, jurídico e operação conseguem reconstruir a cadeia de decisão.
O que observar
Acompanhe a redação e tramitação do Cyber Security and Resilience Bill, consultas, emendas, operadores cobertos, limiares de reporte, prazos, autoridade competente e tratamento de incidentes transfronteiriços. Só um texto aprovado e vigente cria obrigação legal.
Observe também protocolos do NCSC e do AISI, acesso a modelos antes do lançamento, critérios de severidade, proteção de denunciantes, compartilhamento de informações e alinhamento com padrões existentes.
O que ainda não sabemos
Não estão definidos o formato da notificação, quais empresas e modelos seriam abrangidos, quando reportar, como proteger informação sensível ou quais consequências haveria por descumprimento. Também não há texto final que incorpore as medidas anunciadas.
A agenda técnica do AISI formula perguntas e prioridades, não uma norma acabada. Avaliações prévias e cooperação com desenvolvedores podem informar controles, mas ainda não demonstram cobertura completa dos riscos de agentes.
Fontes
- Britain steps up national defences against growing AI risksUK Department for Science, Innovation and Technology · Órgão regulador · publicada em 12 de outubro de 2026 · conferida em 13 de outubro de 2026
- Building a Safer, More Secure Britain in the age of AIUK Department for Science, Innovation and Technology · Órgão regulador · publicada em 12 de outubro de 2026 · conferida em 13 de outubro de 2026
- Towards technical best practice for frontier AI developmentUK AI Security Institute · Órgão regulador · publicada em 12 de outubro de 2026 · conferida em 13 de outubro de 2026
- UK to strengthen cyber defences as minister calls for AI firms to increase safety effortsThe Guardian · Imprensa geral · publicada em 12 de outubro de 2026 · conferida em 13 de outubro de 2026