Segurança · NIST NCCoE
NIST leva identidade e autorização de agentes para um primeiro teste em DevSecOps
O NCCoE escolheu a fábrica de software como primeiro caso de implementação; o projeto ainda está em desenvolvimento e não é norma, certificação ou padrão final.
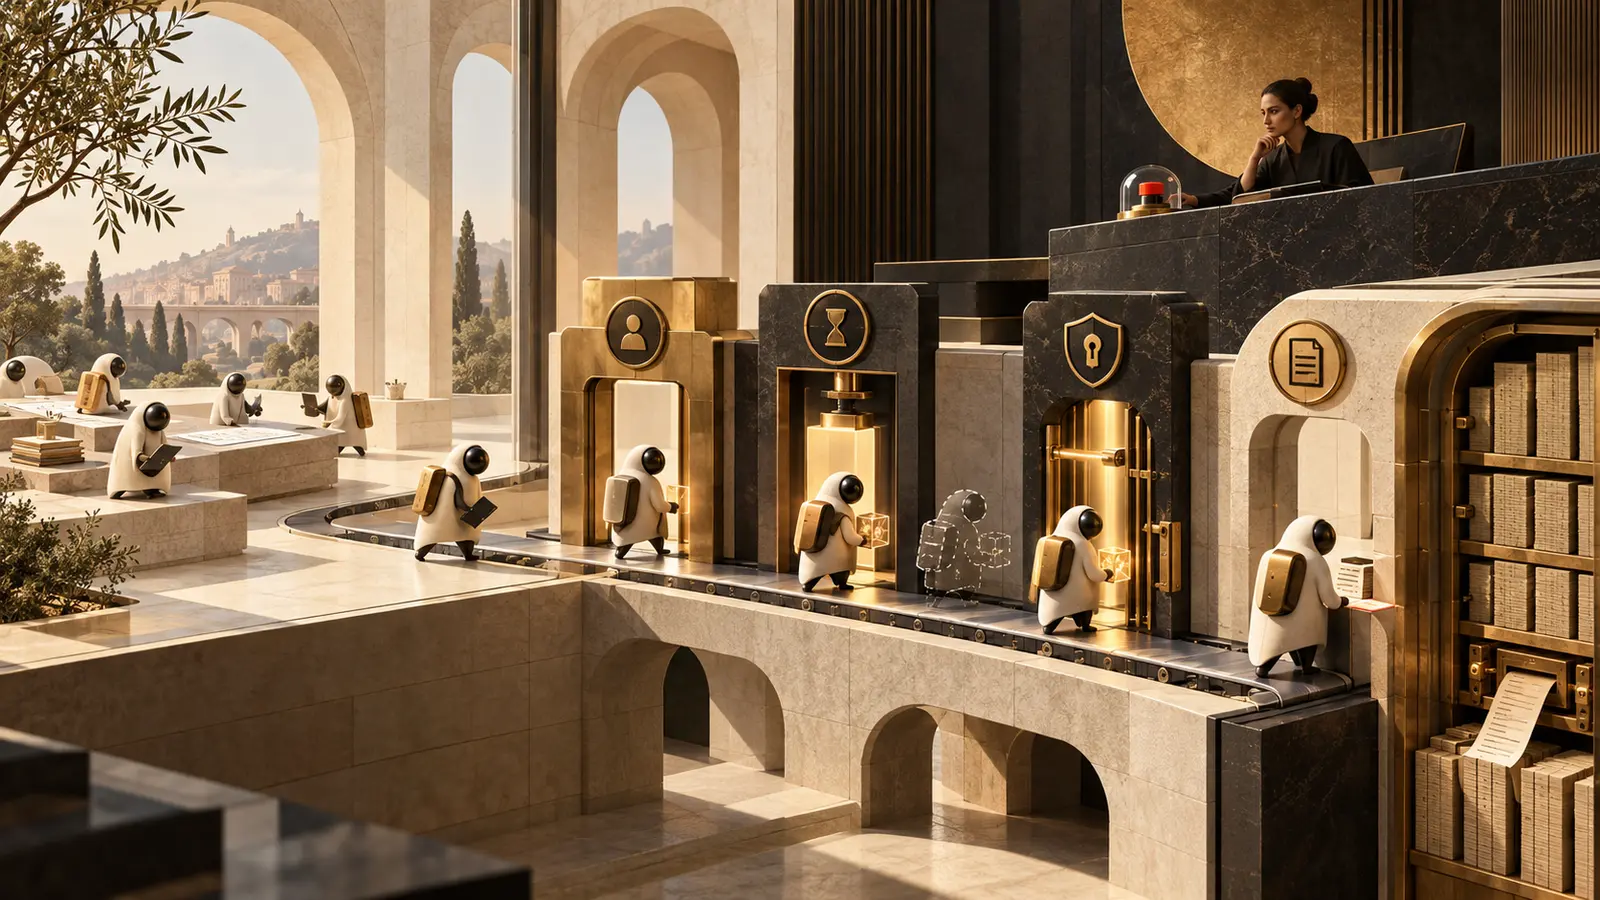
O centro de cibersegurança aplicada do NIST recebeu mais de seiscentas contribuições sobre identidade e autorização de agentes e decidiu começar por uma implementação em ambiente DevSecOps. O teste pretende mostrar como agentes podem ser identificados, autenticados e autorizados ao longo do ciclo de desenvolvimento. A síntese favorece padrões existentes, credenciais curtas, privilégio mínimo, autorização por ação e registros ricos, mas arquitetura e resultados ainda serão definidos.
- Acontecimento
- Publicação
- Última revisão
- Leitura
- 3 min
O que aconteceu
Em 29 de setembro, o National Cybersecurity Center of Excellence do NIST publicou a síntese de mais de seiscentos comentários recebidos sobre identidade e autorização de software e agentes de IA.
Com base nessa consulta, a primeira implementação será feita com o projeto de desenvolvimento seguro de software do NCCoE. O ambiente DevSecOps deve demonstrar identidade, autenticação e autorização de agentes durante o ciclo de desenvolvimento.
O que mudou
A discussão sai de um conceito amplo e ganha um primeiro caso de implementação. O NIST escolheu a fábrica de software porque comentários indicaram adoção inicial de agentes nesse ambiente; outros casos serão definidos depois.
A síntese registra convergência em identidade não humana verificável, âncora persistente com credenciais curtas e revogáveis, redução de escopo em cadeias de delegação, autorização contínua e registros que preservem pedido, decisão, autoridade e evidência.
Por que importa
Uma credencial de usuário ou chave longa não descreve qual agente está agindo, em nome de quem, para qual tarefa e com qual limite. Quando agentes criam subagentes e chamam ferramentas, permissões podem crescer e a responsabilidade pode desaparecer entre sistemas.
O NIST também registra oposição ao uso de modelos probabilísticos como único árbitro de autorização. A direção mais consistente combina política determinística e controle externo com sinais de contexto produzidos pelos sistemas de IA.
Para quem importa
Equipes de segurança, identidade, plataforma, desenvolvimento, compras e governança que conectam agentes a código, dados, APIs e ambientes de produção. O tema alcança qualquer organização que delegue ações reais a software adaptativo.
O projeto é norte-americano e não cria obrigação jurídica no Brasil. Pode, porém, orientar contratos, arquitetura e controles técnicos usados por fornecedores e clientes globais.
Impacto prático
A organização pode começar sem esperar a arquitetura final: separar identidade do agente da identidade humana, emitir credenciais temporárias por tarefa, limitar ferramentas e dados, reavaliar autorização a cada ação sensível e permitir revogação sem interromper toda a operação.
Logs precisam registrar mais do que a ação. Cadeia de delegação, política aplicada, pedido avaliado, aprovação, intenção, versão, ferramenta e resultado formam a evidência necessária para investigar erro ou abuso. Isso aumenta o risco de registrar dados sensíveis, portanto retenção e minimização também entram no desenho.
O que testar
Escolha um agente de desenvolvimento ou automação e desenhe a cadeia completa: pessoa, agente, subagente, ferramenta, credencial, dado e ambiente. Remova permissões herdadas e emita apenas o escopo necessário para uma tarefa curta, com expiração e revogação.
Simule mudança de contexto, instrução maliciosa e chamada fora do escopo. Verifique se a autorização é reavaliada, se o controle externo bloqueia a ação e se os registros permitem reconstruir quem delegou, qual política decidiu e o que foi executado.
O que observar
Acompanhe a futura descrição do projeto, colaboradores, arquitetura de referência, perfis de protocolo, casos de teste e resultados da implementação DevSecOps. Veja quais componentes serão reproduzíveis e quais dependem de fornecedores específicos.
Observe também como o NIST equilibra atribuição e privacidade, especialmente quando identidades persistentes permitem perfilamento ou quando logs carregam prompts, preferências e informações sensíveis.
O que ainda não sabemos
Ainda não existe arquitetura final, descrição detalhada, padrão, certificação ou eficácia demonstrada. A citação de MCP, A2A, OAuth, WIMSE, SPIFFE, credenciais verificáveis e outros mecanismos na síntese não equivale a endosso.
Também não estão definidos cronograma, participantes, métricas, produtos, interoperabilidade, cobertura de casos fora de desenvolvimento de software ou uma eventual publicação normativa.
Fontes
- Comments on Software and Agentic AI Identity Concept PaperNIST · Órgão regulador · publicada em 29 de setembro de 2026 · conferida em 12 de outubro de 2026
- Summary of Comments on the Concept PaperNIST NCCoE · Documentação · publicada em 29 de setembro de 2026 · conferida em 12 de outubro de 2026