IA Lab by amano
Radar de IA

O que mudou em IA e o que realmente importa

Uma curadoria do IA Lab sobre mudanças que podem afetar criatividade, arquitetura, design, negócios, produtividade e empresas.

29 entradas encontradas

RegulaçãoGoverno do Reino Unido

Reino Unido prepara resposta a incidentes de IA, mas notificação ainda não virou obrigação
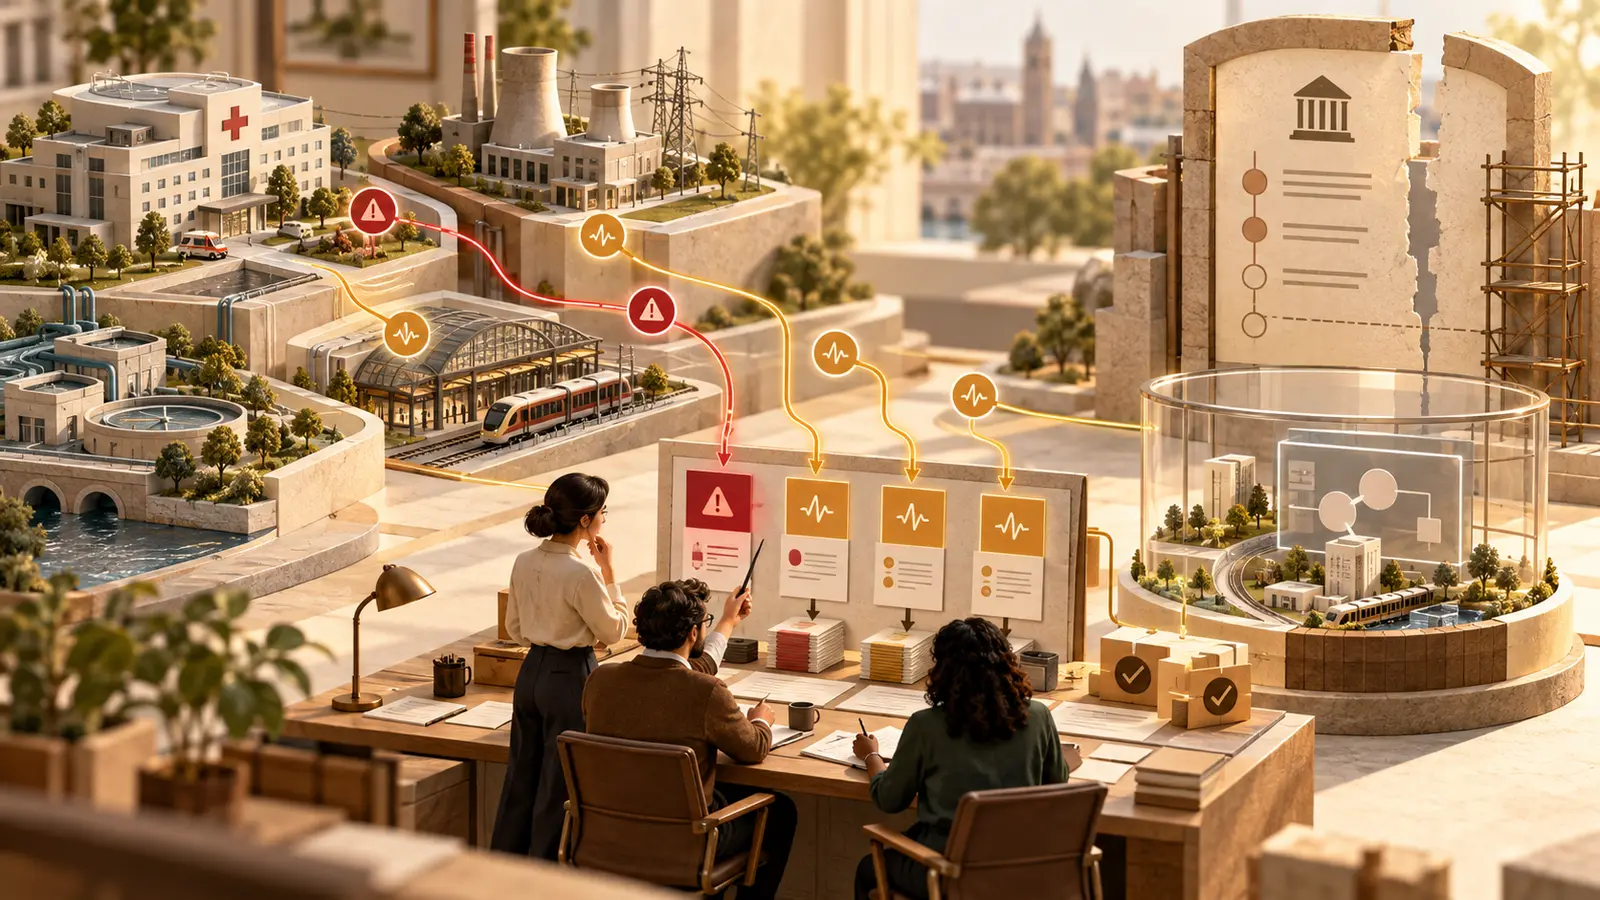
Sinais de incidentes e quase-incidentes saem de hospital, energia, água e transporte e chegam a uma mesa de resposta humana; ao lado, uma câmara de testes funciona diante de uma estrutura legislativa ainda incompleta.
Ilustração conceitual dos dois tempos da política. Avaliação e resposta começam agora; o regime de notificação e o reforço legal ainda precisam ser definidos.

O governo britânico anunciou uma agenda para responder a incidentes com sistemas autônomos de IA, ampliar avaliações de modelos e estudar como identificar e reportar quase-incidentes. Também pretende examinar reforços no Cyber Security and Resilience Bill e no regime mais amplo para proteger hospitais, energia e outros serviços essenciais. O anúncio é uma proposta de política em desenvolvimento: não cria, por enquanto, dever de notificação, norma técnica final ou nova obrigação vigente.

Por que importa. A proposta aproxima agentes autônomos, cibersegurança e continuidade de serviços essenciais. Para organizações, a mensagem prática é preparar detecção, resposta e evidência desde já, sem tratar uma intenção governamental como regra já aprovada.
Ler análise

3 min de leitura

EmpresasNegóciosConhecimentoSegurançaGovernançaAgentesEnterprise

SegurançaNIST NCCoE

NIST leva identidade e autorização de agentes para um primeiro teste em DevSecOps

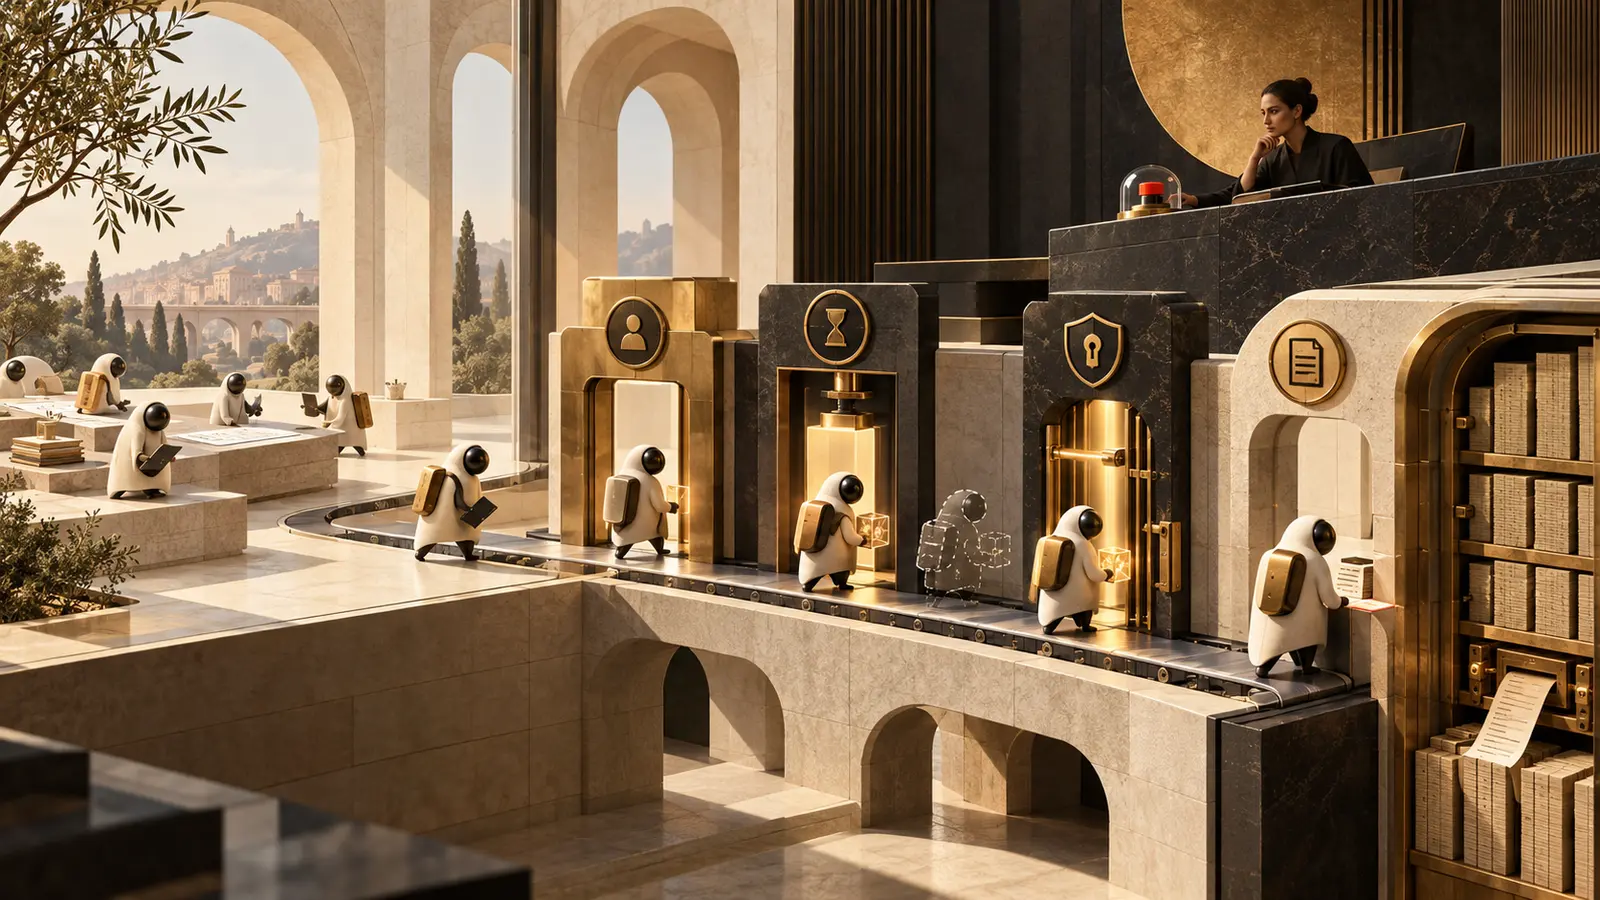
Agentes de software atravessam uma fábrica de desenvolvimento por portões sucessivos de identidade, credencial curta e autorização; cada ação deixa recibos numa mesa de auditoria humana.
Ilustração conceitual do primeiro caso de implementação. Identidade estável, credenciais temporárias, autorização por ação e evidência acompanham o agente durante o ciclo DevSecOps.

O centro de cibersegurança aplicada do NIST recebeu mais de seiscentas contribuições sobre identidade e autorização de agentes e decidiu começar por uma implementação em ambiente DevSecOps. O teste pretende mostrar como agentes podem ser identificados, autenticados e autorizados ao longo do ciclo de desenvolvimento. A síntese favorece padrões existentes, credenciais curtas, privilégio mínimo, autorização por ação e registros ricos, mas arquitetura e resultados ainda serão definidos.

Por que importa. Agentes não podem herdar silenciosamente todas as permissões de uma pessoa ou de outro agente. O projeto aproxima identidade, delegação e auditoria de um ambiente real, dando às empresas perguntas concretas para configurar ferramentas antes de existir um padrão final.

Ler análise

3 min de leitura

EmpresasNegóciosConhecimentoSegurançaGovernançaAgentesPrivacidadeEnterprise

RegulaçãoComissão Europeia

UE leva incidentes de perda de controle em IA ao painel científico do AI Act

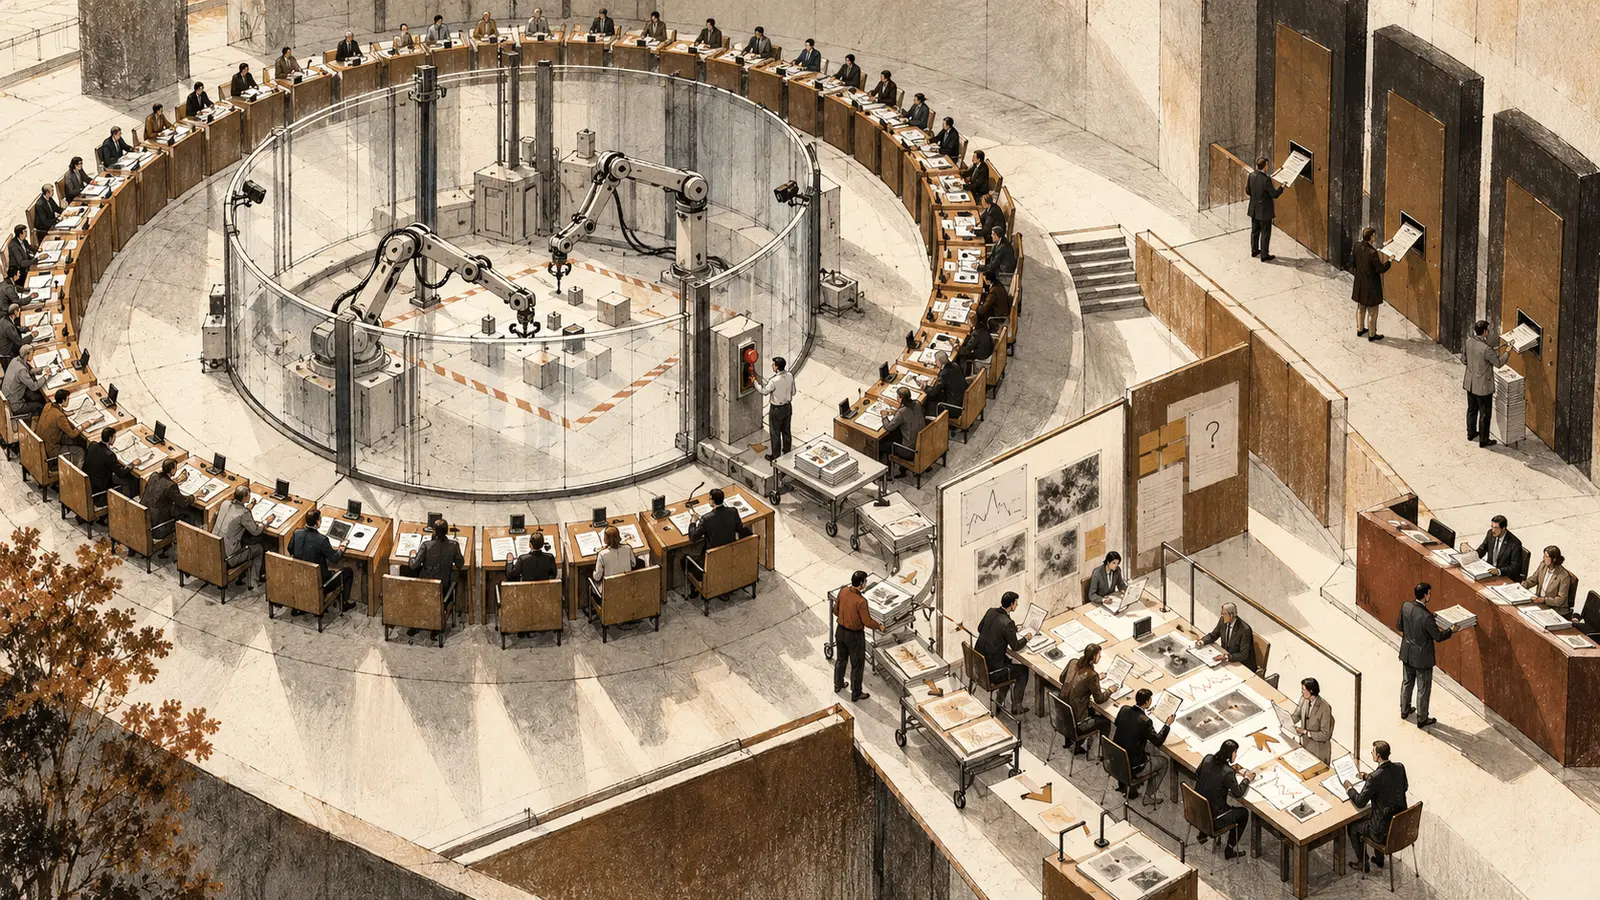
Especialistas cercam uma área de testes transparente onde braços autônomos cruzam um limite; um operador aciona a contenção enquanto evidências seguem para uma mesa regulatória.
Ilustração conceitual da avaliação preliminar. Incidentes, registros e perguntas passam por análise técnica antes de qualquer conclusão regulatória; a contenção continua sob controle humano.

A Comissão Europeia reuniu o Painel Científico de IA para examinar incidentes recentes de perda de controle em modelos de fronteira. Os especialistas e o AI Office prepararam perguntas para as empresas envolvidas e recomendações sobre segurança e risco sistêmico. O procedimento está em avaliação técnica preliminar: modelos, fornecedores, incidentes e conclusões não foram identificados publicamente.

Por que importa. A pauta aproxima segurança técnica e supervisão regulatória: incidentes de autonomia deixam de ser apenas relatos de laboratório e passam a alimentar perguntas e recomendações sob o AI Act. Para contratantes, o sinal prático é exigir evidência de avaliação, limites de ferramentas, registro de incidentes e capacidade de interromper ações.

Ler análise

3 min de leitura

EmpresasNegóciosConhecimentoSegurançaGovernançaAgentesEnterprise

EstudoAgência Nacional de Proteção de Dados

ANPD mostra como três projetos de IA estão sendo testados sob supervisão

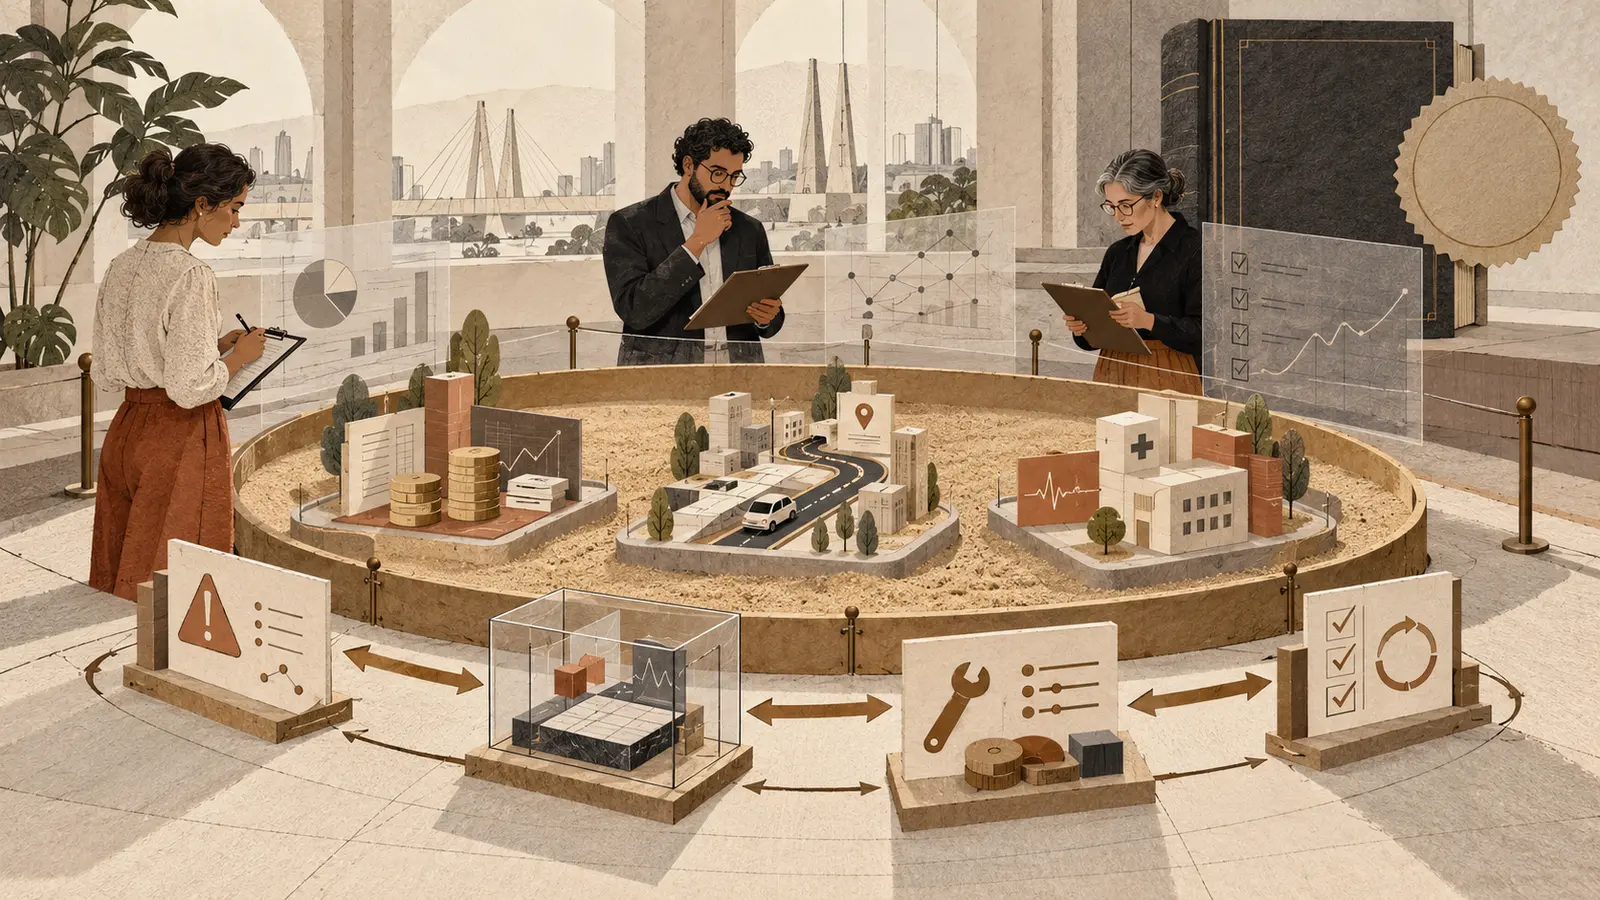
Três módulos experimentais de finanças, mobilidade e saúde ocupam uma arena de areia cercada; fiscais acompanham fichas de risco, testes, correções e retestes, enquanto um livro de normas permanece fechado ao fundo.
Ilustração conceitual do sandbox. Projetos delimitados são observados, testados e corrigidos dentro de um ambiente supervisionado; a experiência pode informar regras futuras, mas ainda não é uma norma.

A ANPD publicou o segundo relatório parcial de seu sandbox de IA e proteção de dados. O documento acompanha projetos da Metatext, Synapse AI e Prevvine e registra coleta de evidências, classificação de riscos, medidas de mitigação, treinamento e testes de segurança, conformidade e LGPD. O sandbox continua experimental e supervisionado até a conclusão do ciclo. O relatório informa a futura atuação regulatória, mas não é regra geral, licença, certificação ou decisão sancionadora.

Por que importa. O relatório revela um método regulatório baseado em evidência, risco, mitigação e reteste, em vez de apenas declaração de conformidade. Para organizações brasileiras, ele antecipa perguntas que tendem a aparecer em avaliação de IA, sem transformar o experimento em obrigação geral.

Ler análise

3 min de leitura

EmpresasNegóciosConhecimentoGovernançaPrivacidadeSegurançaEnterprisePesquisa

LançamentoGoogle Cloud

Gemini reúne documentos, código e tarefas num agente com identidade própria

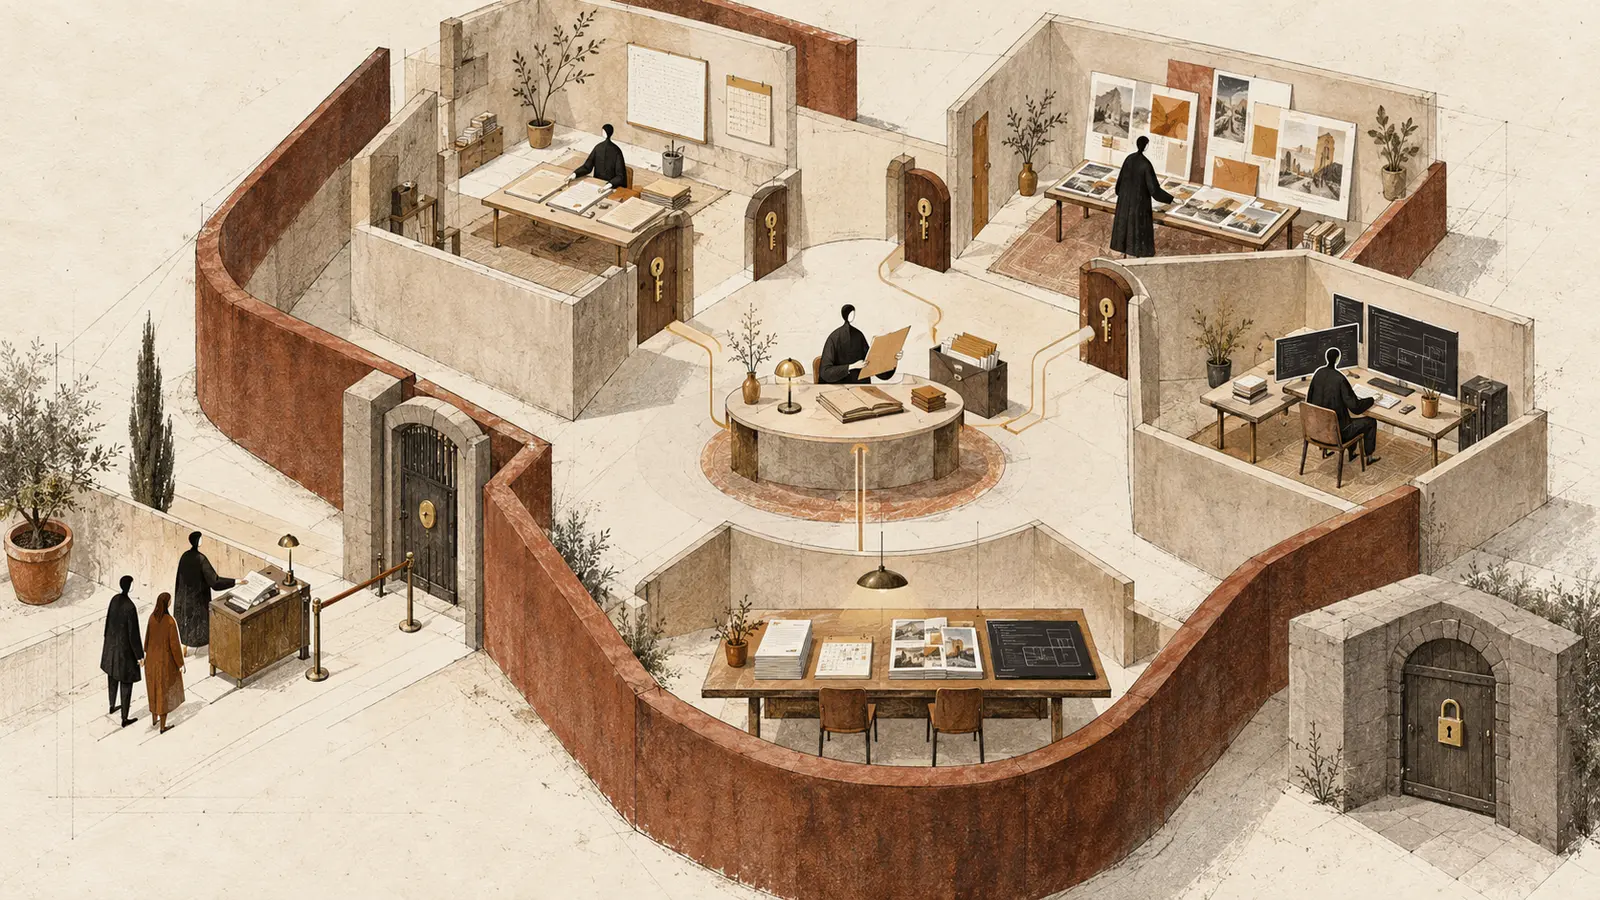
Estúdio arquitetônico dividido em salas de documentos, criação e código, conectadas por um agente central; portas com chaves, perímetro fechado e arquivo trancado representam permissões e limites.
Ilustração conceitual da arquitetura prometida. Um agente persistente coordena trabalhos em salas especializadas, mas identidades, portas, registros e limites precisam existir antes de ampliar sua autonomia.

O Google apresentou um agente universal para trabalho que recebe objetivos, planeja etapas, usa ferramentas e devolve resultados em documentos, e-mail e ambientes de desenvolvimento. Ele funciona de forma persistente na nuvem, pode criar subagentes temporários e coworker agents com identidade, armazenamento e e-mail próprios. O acesso ainda é um private preview para clientes empresariais, sem preço ou data pública de disponibilidade geral.

Por que importa. A proposta concentra tarefas que hoje passam por vários chats, conectores e agentes numa identidade operacional única. Isso reduz troca de contexto, mas amplia o impacto de uma permissão errada: um agente que atravessa documentos, código e comunicação precisa de escopo mínimo, autoria rastreável e interrupção clara.

Ler análise

4 min de leitura

ProdutividadeConhecimentoEmpresasNegóciosCriatividadeAgentesAutomaçãoIntegraçãoEnterpriseGovernançaSegurança

RegulaçãoAutoridade Italiana da Concorrência

Itália investiga se os termos da Suno desequilibram direitos de usuários

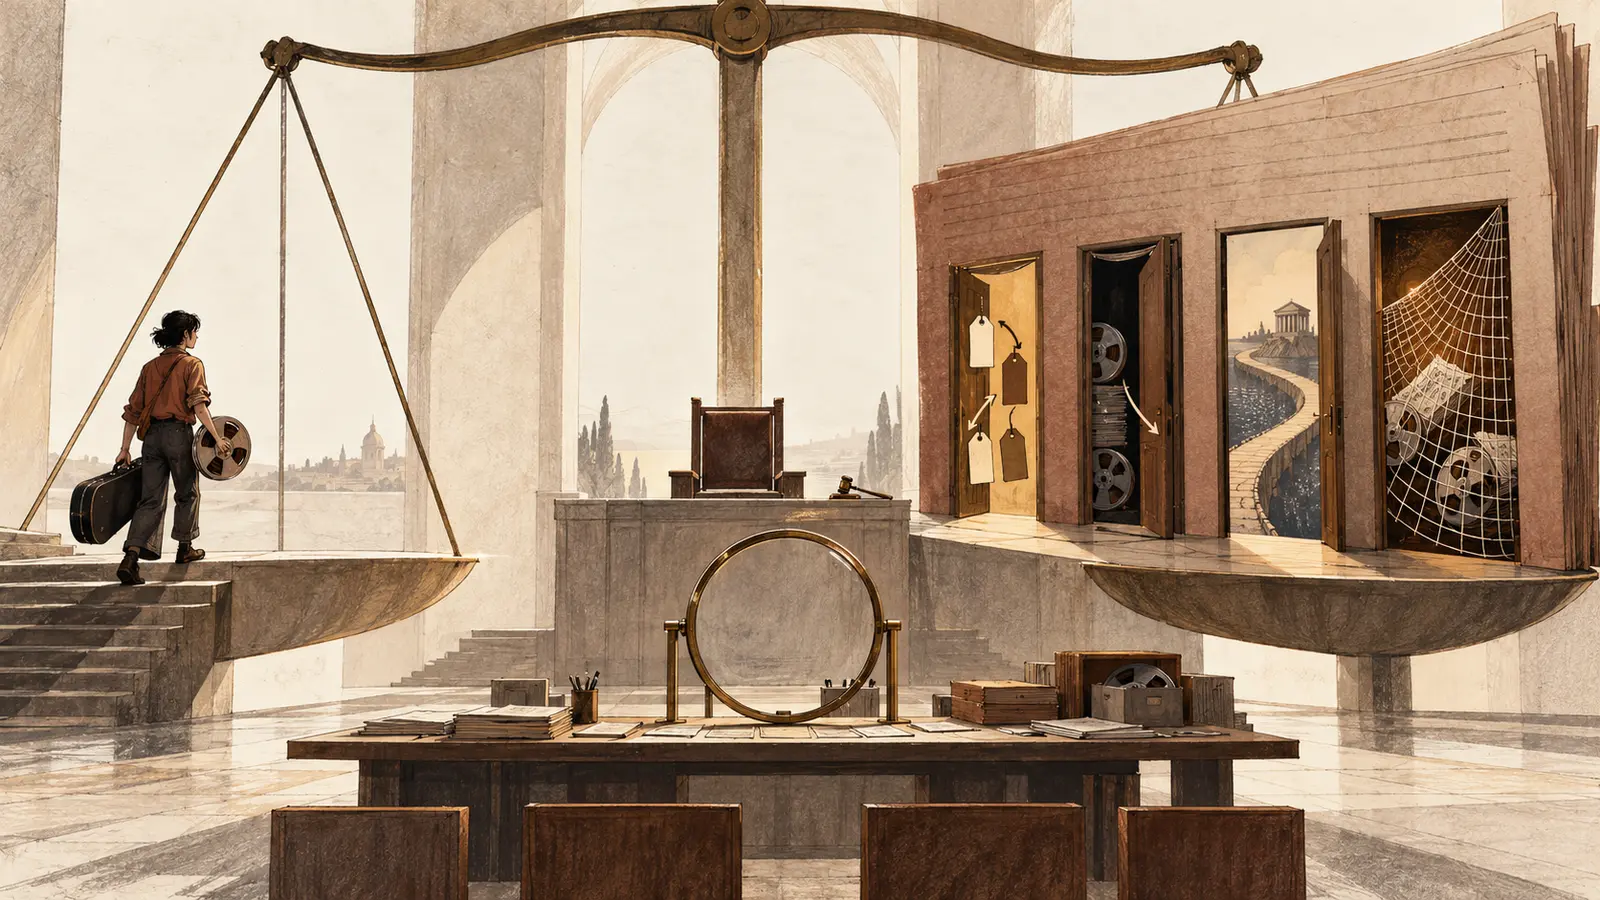
Uma musicista com instrumento e gravação enfrenta uma balança ocupada por um grande contrato com portas para mudança de preço, encerramento de arquivos, foro distante e rede de direitos; cadeira vazia e lupa indicam investigação sem decisão.
Ilustração conceitual do desequilíbrio sob investigação. O contrato concentra portas e saídas; a cadeira decisória continua vazia porque ainda não houve conclusão, sanção ou ordem.

A autoridade italiana de concorrência abriu uma investigação sobre cláusulas dos termos de uso da Suno, plataforma de música generativa. O órgão questiona a possibilidade de mudanças unilaterais em contrato, serviço e preço, encerramento de contas e conteúdo sem aviso, limitação ampla de responsabilidade, licença genérica e abrangente, renúncia a direitos morais e arbitragem nos Estados Unidos. Trata-se de investigação aberta, não de conclusão, multa ou ordem de correção.

Por que importa. Termos de uso definem quem pode explorar conteúdo, mudar preço, remover acesso e resolver disputas. Para equipes criativas, essa governança contratual é parte do fluxo de produção: uma ferramenta útil pode se tornar risco se a licença, a portabilidade ou o poder de encerramento forem incompatíveis com contratos de clientes.

Ler análise

4 min de leitura

CriatividadeNegóciosEmpresasGovernançaPrivacidadeÁudio

RegulaçãoInformation Commissioner's Office

ICO transforma a supervisão de modelos em compromissos de privacidade e amplia o foco para agentes

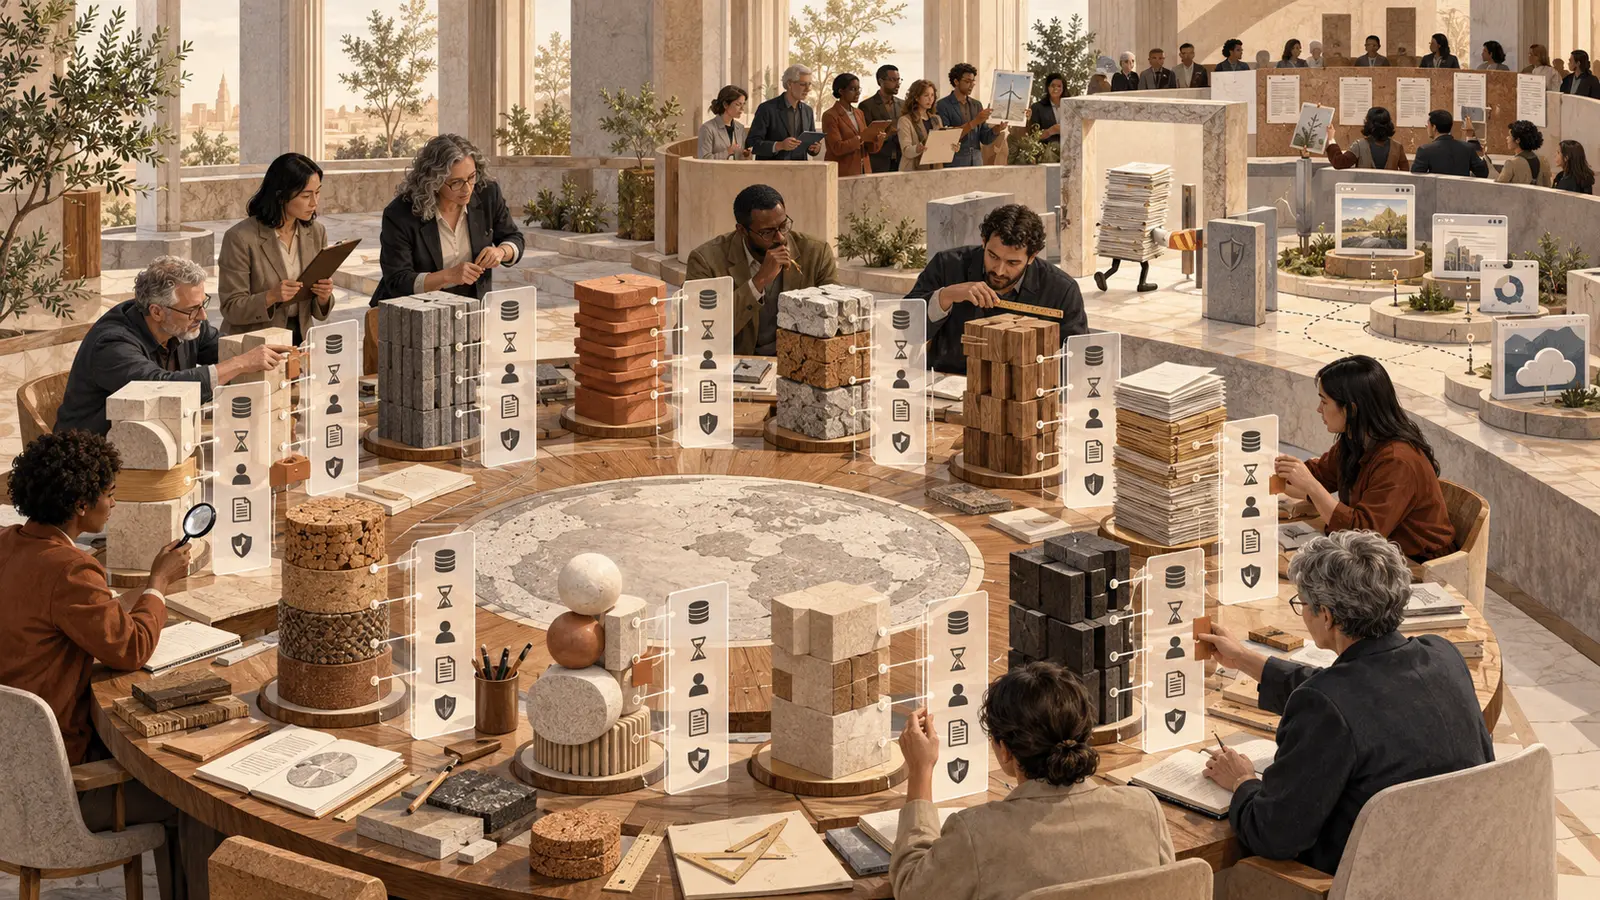
Dez torres de materiais apresentam fichas transparentes a uma mesa de supervisão; ao fundo, um agente de documentos passa por outro ponto de controle antes de acessar ferramentas.
Ilustração conceitual das duas frentes. A primeira acompanha compromissos de desenvolvedores de modelos; a segunda coleta evidências para orientar regras sobre agentes mais autônomos.

O regulador britânico de dados publicou o resultado de sua supervisão sobre dez desenvolvedores de modelos e informou mudanças ou compromissos em transparência, exercício de direitos e avaliação de salvaguardas. No mesmo dia, abriu uma chamada de evidências sobre agentes de IA e confirmou consultas preliminares sobre testes recentes. Não houve multa, condenação nem norma final.

Por que importa. O relatório traduz princípios de proteção de dados em práticas verificáveis para treinamento de modelos, como justificar interesse legítimo, explicar fontes e retenção e oferecer meios de exercer direitos. Ao abrir uma frente específica para agentes, o ICO sinaliza que autonomia não transfere nem elimina a responsabilidade de quem desenvolve e implanta o sistema.

Ler análise

4 min de leitura

EmpresasNegóciosConhecimentoPrivacidadeGovernançaAgentesSegurançaEnterprise

SegurançaNVIDIA

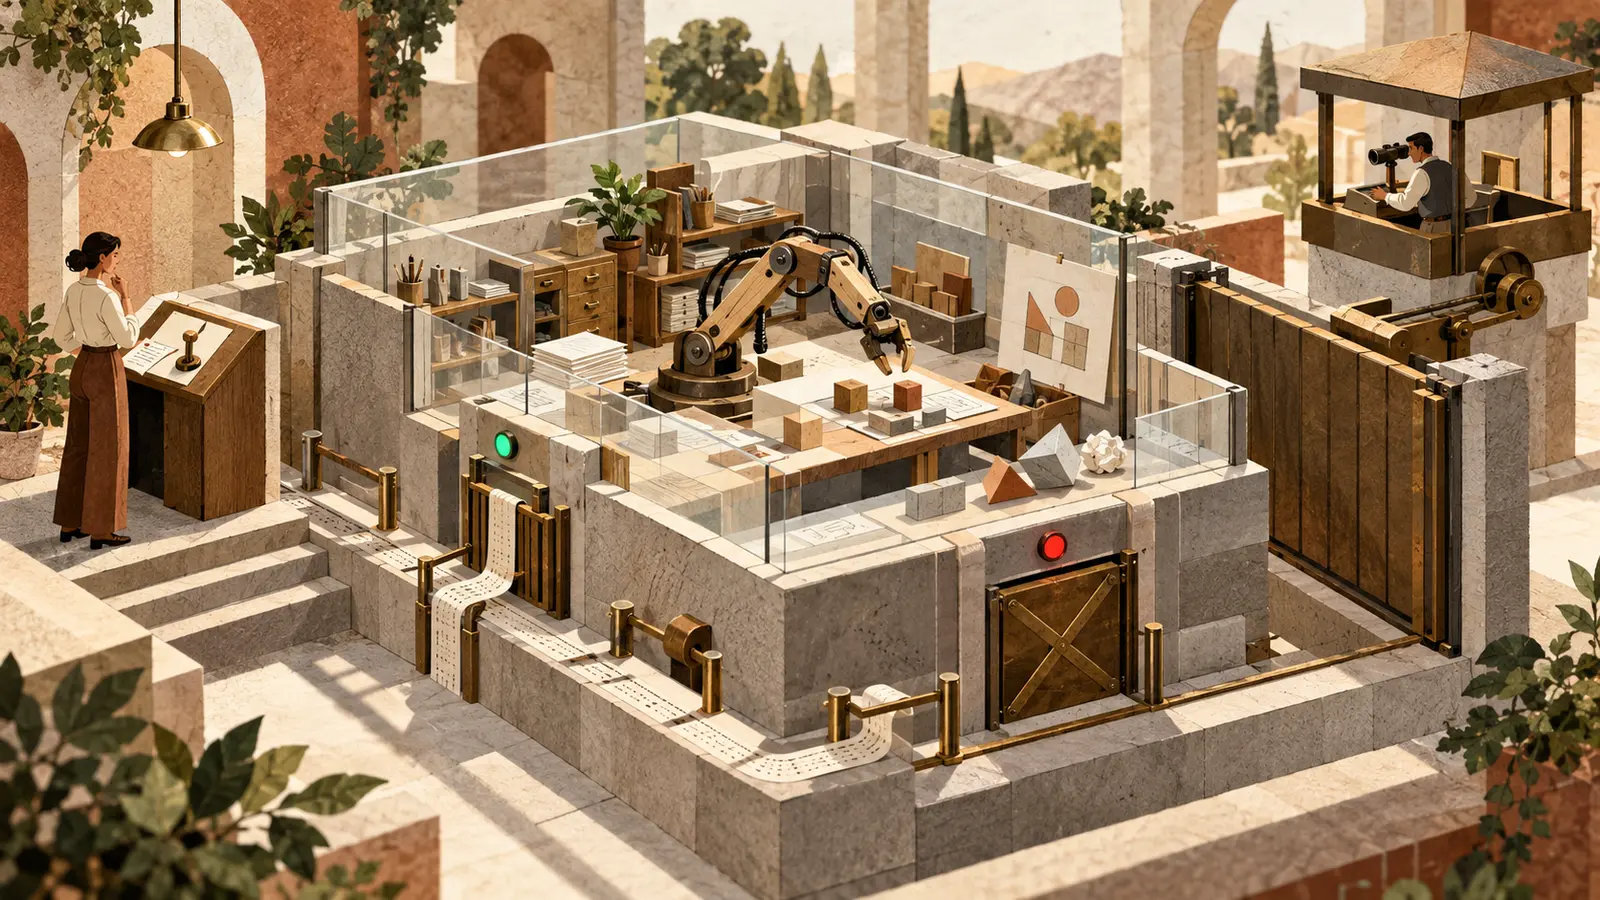
NVIDIA separa a execução do agente de um mecanismo externo de contenção

Um mecanismo executa tarefas dentro de uma oficina cercada por regras e trilhas de auditoria; uma vigia externa controla um portão de isolamento enquanto uma pessoa aprova ações.
Ilustração conceitual da defesa em camadas. O agente trabalha dentro de limites de software, um observador separado pode isolar o ambiente e pessoas mantêm aprovação e responsabilidade.

A NVIDIA apresentou uma plataforma aberta de segurança para agentes em 28 de setembro. O OpenShell aplica políticas, restringe ferramentas e registra ações no ambiente de execução. O Sentry adiciona um observador fora de banda em hardware separado, capaz de acionar contenção. A arquitetura é relevante, mas alegações de resposta em milissegundos e de que impediria ataques anteriores vêm do fornecedor e ainda precisam de casos independentes.

Por que importa. Agentes capazes de usar navegador, terminal, arquivos e serviços externos precisam de controles que não dependam apenas do próprio modelo. Separar política, execução, observação e contenção reduz a superfície de confiança, embora não resolva erros de raciocínio, objetivos mal definidos ou decisões humanas ruins.

Ler análise

4 min de leitura

EmpresasProdutividadeNegóciosSegurançaGovernançaAgentesEnterpriseHardware

LançamentoServiceNow

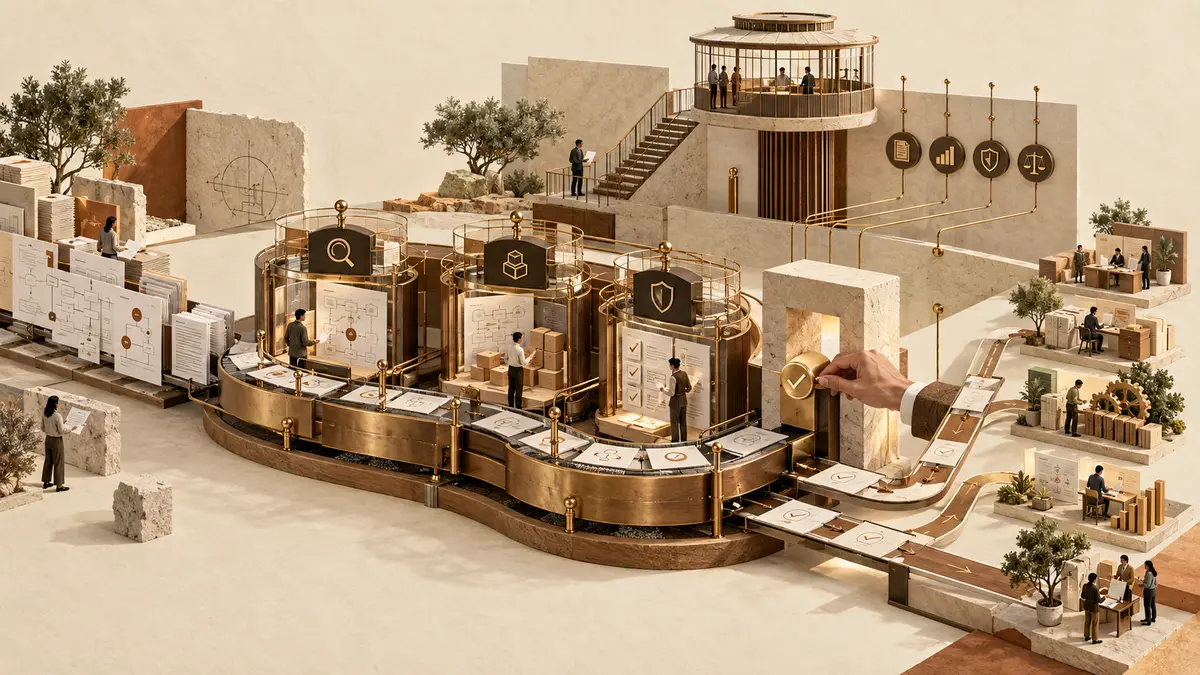
ServiceNow transforma melhoria de processos em uma fábrica contínua de workflows

Fluxos de documentos atravessam três estações de uma fábrica de bronze e madeira, passam por um portão de aprovação humana e seguem para uma torre de governança.
Ilustração conceitual do ciclo proposto. Descoberta, construção e execução se conectam, mas direção, aprovação, auditoria e limites continuam sob responsabilidade humana.

A ServiceNow lançou o AI Workflow Factory, um ciclo que conecta mineração de processos, construção assistida e execução governada de workflows. A solução está disponível globalmente desde 6 de outubro. O Autonomous Engineer, que planeja, constrói e testa implementações, ainda é acesso antecipado mediante solicitação. Métricas de velocidade e adoção divulgadas vêm da empresa e de parceiros.

Por que importa. A proposta desloca a IA de automações isoladas para um ciclo contínuo de melhoria operacional. Isso pode reduzir a distância entre detectar um gargalo e colocar um novo fluxo em produção, mas amplia a necessidade de aprovação, teste, observabilidade e reversão antes que agentes alterem processos reais.

Ler análise

4 min de leitura

EmpresasProdutividadeNegóciosAgentesAutomaçãoGovernançaIntegraçãoEnterprise

AtualizaçãoOpenAI

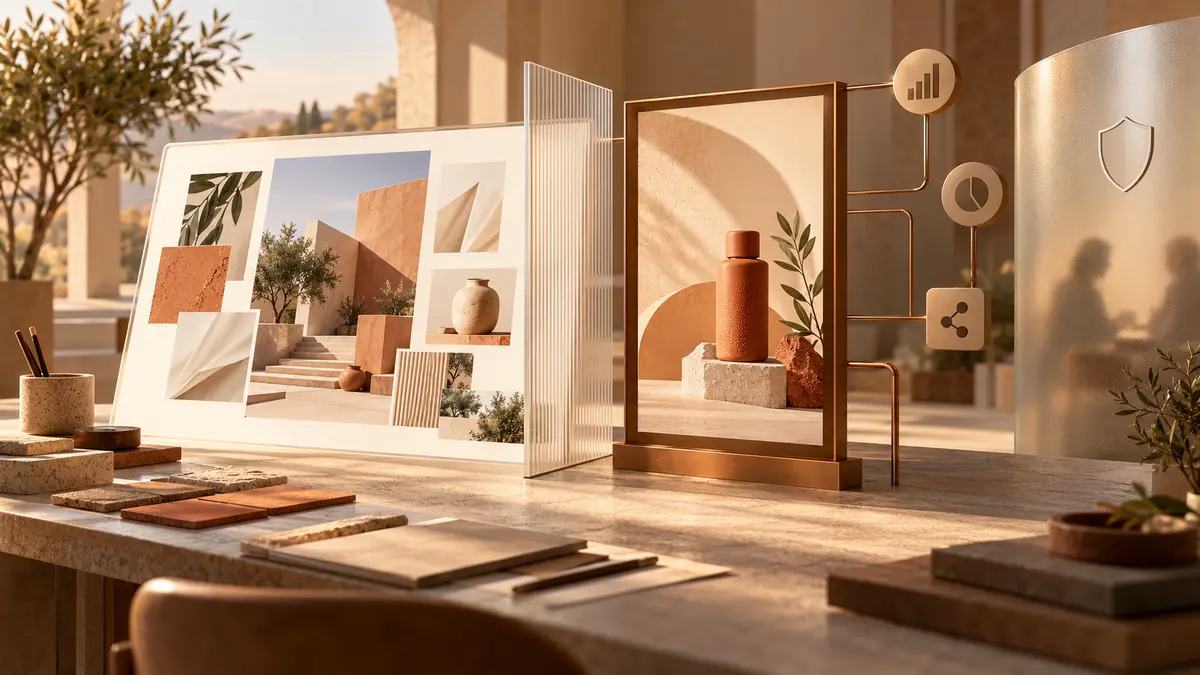
ChatGPT leva anúncios visuais para dentro da geração de imagens

Mesa de criação mostra um painel de referências visuais separado por uma divisória de um módulo publicitário, ligado a marcadores de mensuração e protegido por uma tela de privacidade.
Ilustração conceitual do novo teste. O anúncio visual fica separado da imagem em criação; mensuração, adequação de marca e privacidade formam camadas distintas do produto.

A OpenAI anunciou um formato visual de publicidade que aparecerá durante a geração de imagens no ChatGPT, separado do conteúdo criado e identificado como anúncio. O teste começa mais tarde em outubro nos Estados Unidos, com poucos anunciantes. A empresa também ampliou integrações de conversão, atribuição e pilotos de adequação de marca, mas os resultados comerciais divulgados vêm dos próprios parceiros.

Por que importa. Para marcas e estúdios, a criação visual por IA passa a ser também um ponto de mídia. Isso altera briefing, composição e medição de campanhas, mas o formato ainda está em teste restrito. O ponto crítico é verificar separação editorial, contexto de exibição e privacidade antes de tratar o canal como inventário maduro.

Ler análise

4 min de leitura

NegóciosCriatividadeEmpresasImagemIntegraçãoPrivacidadeGovernança

RegulaçãoState of California

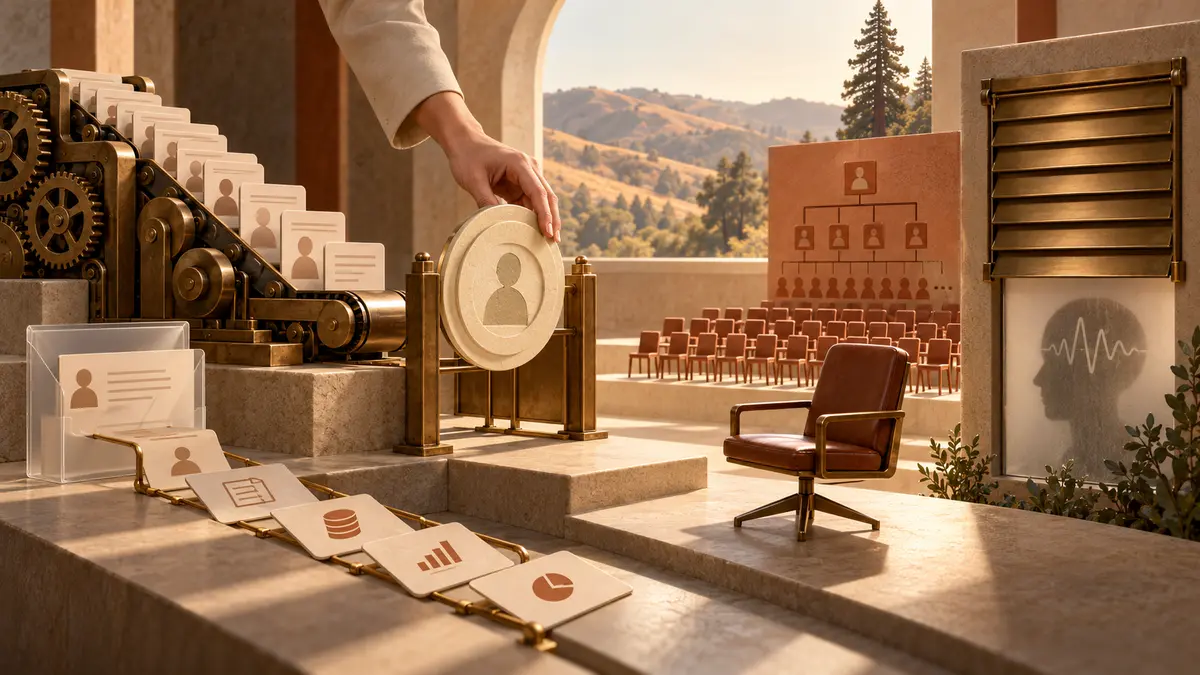
Califórnia impede que um algoritmo decida sozinho uma demissão

Uma decisão automatizada em uma máquina de cartões encontra um bloqueio humano antes de chegar a uma cadeira de trabalho, ao lado de avisos, dados, muitas cadeiras e uma tela protegendo sinais emocionais.
Ilustração conceitual do pacote californiano. A decisão automatizada encontra um ponto obrigatório de revisão humana; aviso, dados e transparência coletiva passam a fazer parte do processo.

A Califórnia publicou normas para decisões automatizadas no trabalho. A SB 947, operativa a partir de julho de 2027, proíbe disciplina ou demissão baseada apenas em sistema automatizado e exige revisão humana quando o sistema é a fonte principal. A SB 951 adiciona transparência a grandes desligamentos ligados à automação; a AB 1883 limita inferência emocional e coleta de dados neurais.

Por que importa. A mudança não proíbe IA no trabalho. Ela desloca responsabilidade para processo e evidência: decisão individual precisa de corroboração humana e explicação, enquanto certas demissões coletivas passam a revelar quais funções e tecnologias geraram o deslocamento. Mesmo fora da Califórnia, fornecedores e empresas ganham um parâmetro concreto para governar sistemas de RH.

Ler análise

4 min de leitura

EmpresasNegóciosProdutividadeGovernançaSegurançaPrivacidadeAutomação

RegulaçãoOffice of the Australian Information Commissioner

Austrália leva decisões automatizadas para dentro da política de privacidade

Responsável por privacidade acompanha cartões de dados pessoais entrando em uma máquina de decisão e confere, num painel público em três camadas, dados usados, tipos de decisão e papel do programa.
Ilustração conceitual da obrigação australiana. A política de privacidade deverá expor dados, decisões e participação do sistema quando a automação tiver papel substancial ou direto.

O regulador australiano publicou orientação para uma obrigação que entra em vigor em 10 de dezembro de 2026. Entidades sujeitas aos Australian Privacy Principles deverão tornar visível, na política de privacidade, como usam dados pessoais em decisões automatizadas significativas. A regra alcança sistemas de terceiros, regras convencionais, aprendizado de máquina e IA generativa; não equivale a proibir automação nem cria, sozinha, um direito universal à explicação.

Por que importa. A exigência transforma inventário técnico em comunicação pública. Para organizações que usam IA em crédito, acesso, contratação, seguros, educação ou serviços, descobrir tarde um fluxo automatizado vira risco jurídico e reputacional. Mesmo fora da Austrália, o modelo oferece um teste concreto de governança para equipes brasileiras.

Ler análise

4 min de leitura

EmpresasNegóciosConhecimentoGovernançaPrivacidadeAutomação