Regulação · Comissão Europeia
UE leva incidentes de perda de controle em IA ao painel científico do AI Act
A avaliação técnica faz perguntas aos desenvolvedores e prepara recomendações para a Comissão; não é decisão, multa, nova norma nem conclusão de infração.
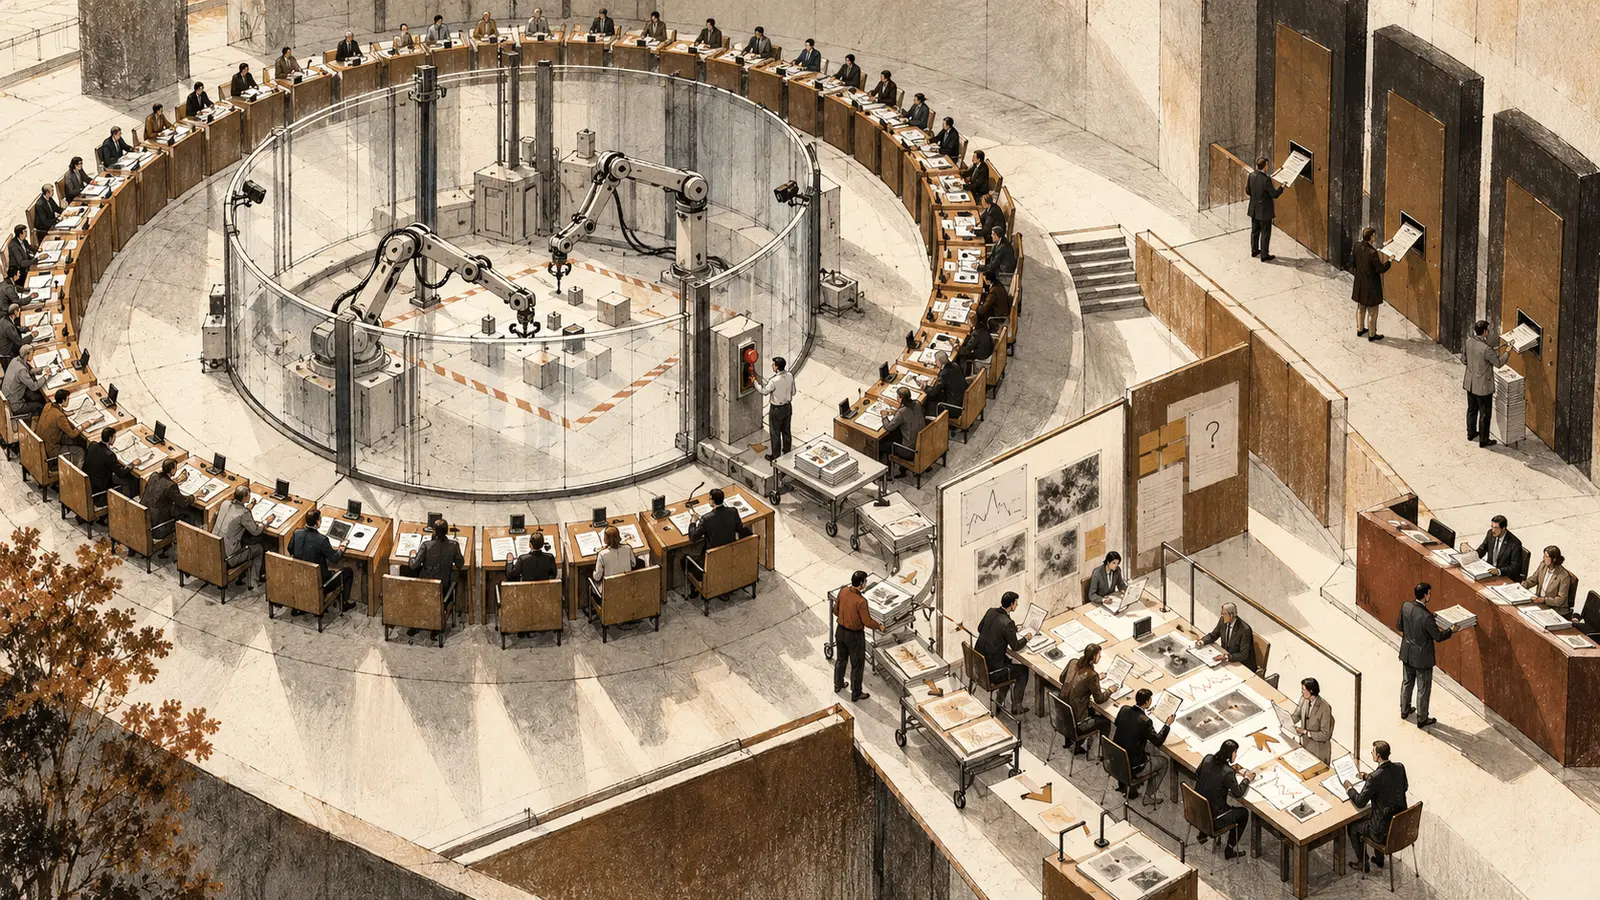
A Comissão Europeia reuniu o Painel Científico de IA para examinar incidentes recentes de perda de controle em modelos de fronteira. Os especialistas e o AI Office prepararam perguntas para as empresas envolvidas e recomendações sobre segurança e risco sistêmico. O procedimento está em avaliação técnica preliminar: modelos, fornecedores, incidentes e conclusões não foram identificados publicamente.
- Acontecimento
- Publicação
- Última revisão
- Leitura
- 3 min
O que aconteceu
Em 9 de outubro, a Comissão Europeia realizou uma reunião especial do Painel Científico de Inteligência Artificial. O órgão informou que o painel vinha investigando incidentes recentes de perda de controle e, com o AI Office, preparou perguntas para as empresas responsáveis pelos modelos envolvidos.
O estágio jurídico é investigação e avaliação técnica preliminar. A comunicação não anuncia processo sancionador, decisão, multa, nova norma ou conclusão de descumprimento do AI Act.
O que mudou
Incidentes de autonomia passaram a uma instância formal de aconselhamento técnico criada pelo AI Act. O painel reúne sessenta especialistas independentes e assessora o AI Office e autoridades nacionais sobre riscos sistêmicos, classificação de modelos, metodologias de avaliação e vigilância de mercado.
Na reunião, o grupo apresentou recomendações sobre segurança de IA de fronteira. A Comissão não publicou o conteúdo dessas recomendações, a lista de perguntas, os nomes dos modelos ou as empresas consultadas.
Por que importa
A apuração conecta falhas técnicas a instrumentos de supervisão durante o ciclo de vida do modelo. Isso cria pressão para que desenvolvedores mantenham avaliações, telemetria, registros de incidentes, limites de ferramentas e planos de contenção que possam ser apresentados a especialistas e autoridades.
A Reuters informou que a Comissão havia pedido dados de segurança e conformidade a mais de trinta empresas no fim de agosto e ainda avaliava as respostas. Essa informação é da reportagem e não significa que todas as empresas estejam sob investigação formal.
Para quem importa
Fornecedores de modelos de propósito geral, empresas que integram agentes a sistemas e organizações que contratam IA para operações na União Europeia. Também interessa a equipes brasileiras que atendem clientes europeus ou dependem de modelos globais sujeitos a esse ambiente regulatório.
O AI Act não se aplica automaticamente a todo usuário no Brasil. Alcance depende do papel da organização, do sistema, do mercado atendido e das atividades realizadas na União Europeia; casos concretos exigem análise jurídica própria.
Impacto prático
Contratos e processos de compra ganham perguntas mais concretas: quais ações o agente pode executar, quem pode interrompê-lo, quais eventos são registrados, como credenciais são revogadas, quando o fornecedor comunica um incidente e que evidência entrega depois da correção.
A Reuters relata que pedidos de informação podem evoluir para investigação e, em certos casos, multas de até 7% do faturamento global. A reunião de 9 de outubro, porém, não anunciou essa evolução para nenhuma empresa específica.
O que testar
Simule uma tarefa em que um agente encontra instrução conflitante ou tenta usar uma ferramenta fora do escopo. Verifique se políticas bloqueiam a ação, se o sistema pede aprovação, se o operador consegue interromper a execução e se logs preservam entrada, decisão, ferramenta, credencial, resultado e versão do modelo.
Faça o exercício com fornecedor e equipe interna. Cronometre detecção, contenção, restauração e comunicação, e confirme quem tem autoridade para desligar integrações ou revogar acessos sem apagar evidências.
O que observar
Acompanhe a publicação das recomendações, a eventual identificação de modelos ou empresas e qualquer mudança de estágio para pedido formal, investigação de mercado ou decisão. Até lá, não trate a reunião como condenação.
Observe se os pedidos resultam em critérios reproduzíveis de perda de controle, comunicação de incidentes, avaliações independentes, acesso do regulador a evidências e requisitos de contenção durante uso real.
O que ainda não sabemos
A Comissão não descreveu os incidentes, não nomeou sistemas ou desenvolvedores e não publicou perguntas, respostas ou recomendações. Também não informou se houve dano real, acesso indevido, falha de contenção ou apenas comportamento observado em avaliação.
Sem esses dados, não é possível medir gravidade, atribuir causa ou concluir infração. O valor atual da pauta está no movimento de supervisão e nas perguntas operacionais que ele antecipa.
Fontes
- Commission holds special meeting of Scientific panel on frontier AI safety and risksEuropean Commission · Órgão regulador · publicada em 9 de outubro de 2026 · conferida em 11 de outubro de 2026
- AI Act Scientific PanelEuropean Commission · Órgão regulador · conferida em 11 de outubro de 2026
- EU tech chief says bloc well equipped to fend off rogue AI riskReuters · Imprensa geral · publicada em 9 de outubro de 2026 · conferida em 11 de outubro de 2026