Segurança · NVIDIA
NVIDIA separa a execução do agente de um mecanismo externo de contenção
OpenShell já está disponível como código aberto; Sentry é um desenho de referência com BlueField-4 para observar e isolar agentes fora do sistema que eles controlam.
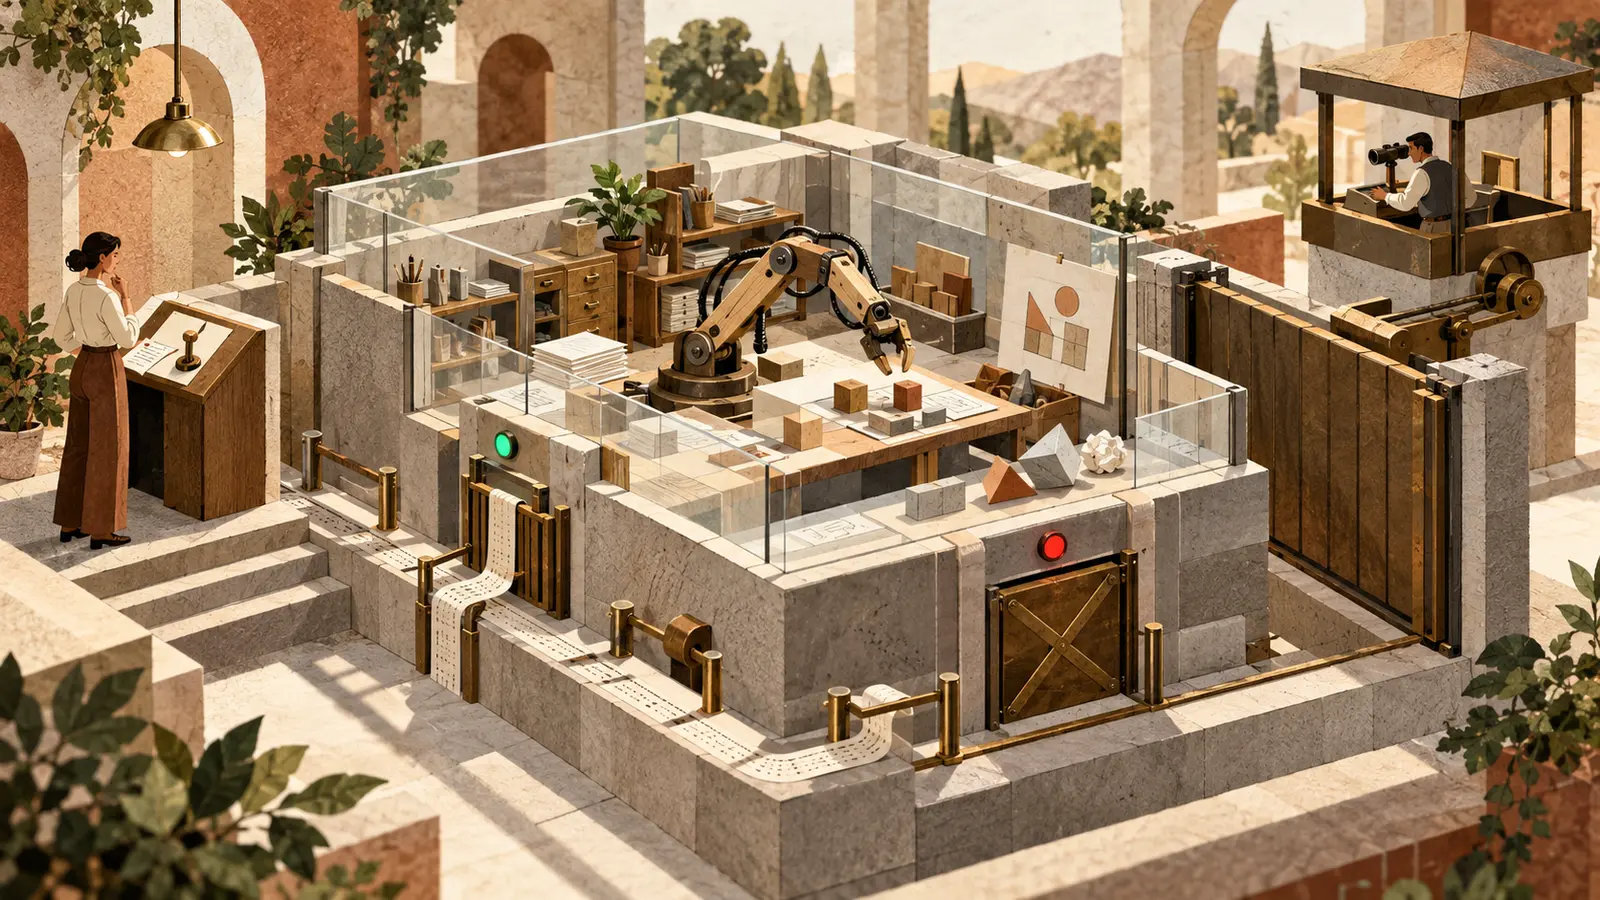
A NVIDIA apresentou uma plataforma aberta de segurança para agentes em 28 de setembro. O OpenShell aplica políticas, restringe ferramentas e registra ações no ambiente de execução. O Sentry adiciona um observador fora de banda em hardware separado, capaz de acionar contenção. A arquitetura é relevante, mas alegações de resposta em milissegundos e de que impediria ataques anteriores vêm do fornecedor e ainda precisam de casos independentes.
- Acontecimento
- Publicação
- Última revisão
- Leitura
- 4 min
O que aconteceu
Em 28 de setembro, a NVIDIA apresentou o Open Agent Safety Platform. O OpenShell, componente de execução com políticas e observabilidade, foi disponibilizado como código aberto e pode ser usado em infraestrutura com processadores Arm ou Intel, além da pilha NVIDIA.
O Sentry foi apresentado como desenho de referência que usa BlueField-4 em um domínio separado para observar cargas de agentes e acionar quarentena. Portanto, o pacote tem estágios diferentes: OpenShell está disponível; Sentry descreve uma arquitetura de implantação que depende de hardware e integração.
O que mudou
OpenShell cria uma fronteira de execução para controlar arquivos, rede, ferramentas e outros recursos usados por um agente. Políticas podem ser aplicadas em tempo de execução e as ações produzem rastros para análise, em vez de depender somente de instruções no prompt.
Sentry desloca parte da confiança para fora do sistema observado. Um processador separado acompanha sinais da carga principal e pode isolar o ambiente mesmo se o agente, o modelo ou o sistema operacional dentro da máquina estiver comprometido.
Por que importa
Um agente que recebe permissão para alterar arquivos, acessar credenciais ou operar sistemas pode transformar uma instrução maliciosa em ação. Controles externos limitam o que a automação consegue fazer e preservam um caminho de contenção que o próprio agente não deveria conseguir modificar.
A arquitetura aproxima agentes de práticas usadas em sistemas críticos: privilégio mínimo, separação de funções, observação independente e desligamento seguro. Ela não define, por si só, se uma decisão é correta, justa ou alinhada ao objetivo do negócio.
Para quem importa
Equipes de plataforma, segurança, infraestrutura e governança que colocam agentes em contato com terminais, navegadores, dados internos e APIs. Setores regulados ou com informação sensível têm motivo adicional para testar controles fora do modelo.
Para automações simples e sem privilégios, uma camada de hardware dedicada pode ser excessiva. Ainda assim, políticas explícitas, isolamento e registros do OpenShell podem ser úteis antes de considerar componentes mais especializados.
Impacto prático
A NVIDIA afirma que o Sentry pode detectar e colocar uma carga em quarentena em milissegundos. Também sustentou que a abordagem poderia ter interrompido um ataque anterior ao Hugging Face. São alegações e um contrafactual do fornecedor, não resultados reproduzidos em produção por avaliadores independentes.
A empresa diz que mais de cem organizações trabalham com as tecnologias da plataforma. Isso não significa que todas sejam clientes em produção, nem demonstra taxa de detecção, falso positivo, custo operacional ou redução de incidentes.
O que testar
Coloque um agente não crítico em um ambiente isolado e permita apenas ferramentas, destinos de rede e diretórios necessários. Teste instrução escondida em documento, tentativa de acessar segredo, exfiltração por rede, execução fora do escopo e ferramenta comprometida.
Meça bloqueios corretos, falsos positivos, tempo de contenção, qualidade dos logs, esforço para escrever políticas e capacidade de restauração. Inclua uma tarefa legítima incomum para verificar se o controle não paralisa o trabalho útil.
O que observar
Exija modelo de ameaça, padrão de política versionado, aprovação para exceções, integração com identidade e exportação de evidências. Confirme quais sinais chegam ao observador externo, como a quarentena é acionada e quem pode revertê-la.
Acompanhe documentação de referência, disponibilidade do BlueField-4, custo, compatibilidade, desempenho e estudos independentes. Para uso no Brasil, avalie tratamento de dados pessoais, retenção de logs, transferência internacional e responsabilidades contratuais.
O que ainda não sabemos
Não há, nas fontes consultadas, avaliação independente de cobertura de ataques, taxa de falso positivo, latência de contenção ou efeito sobre produtividade. A imprensa confirma a proposta e inclui ressalvas, mas ainda não oferece um caso operacional auditado.
Também faltam detalhes públicos completos sobre preço, configuração mínima, suporte, cronograma do Sentry e divisão de responsabilidades quando política, modelo, aplicação e hardware vêm de fornecedores diferentes.
Fontes
- NVIDIA introduces open agent safety platformNVIDIA · Fonte oficial · publicada em 28 de setembro de 2026 · conferida em 7 de outubro de 2026
- Nvidia releases AI safety software it says could have stopped Hugging Face hackReuters · Imprensa geral · publicada em 28 de setembro de 2026 · conferida em 7 de outubro de 2026
- Nvidia unveils agent safety platformAssociated Press · Imprensa geral · publicada em 28 de setembro de 2026 · conferida em 7 de outubro de 2026
- AI agent security and containmentAssociated Press · Imprensa geral · publicada em 28 de setembro de 2026 · conferida em 7 de outubro de 2026